
DLLRunner — это скрипт для умного выполнения DLL при анализе вредоносного кода в системах типа песочниц. Вместо того чтобы выполнять DLL-файл через rundll32.exe file.dll, данный инструмент анализирует PE-заголовок и запускает все экспортируемые функции по имени или ординалу, чтобы определить, несет ли какая-нибудь из них явно вредоносную функциональность. Кроме того, для функций, который требуют параметры, он пытается провести перебор вида:
rundll32.exe path/to/file.dll,exportedfunc1 "0"
rundll32.exe path/to/file.dll,exportedfunc1 "1"
rundll32.exe path/to/file.dll,exportedfunc1 "http://evil.local"
rundll32.exe path/to/file.dll,exportedfunc1 "Install" ...
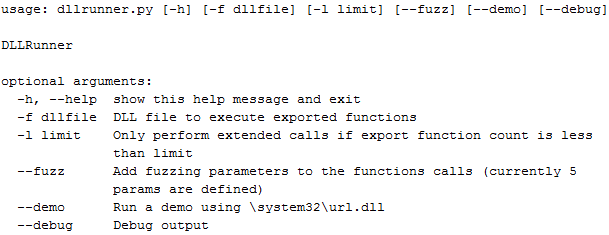
Как ты понимаешь, такой скрипт может быть полезен не только для анализа на вредоносную активность, но и просто для фаззинга, для поиска уязвимостей. Очень часто простота — залог успеха.
Автор: Florian Roth
URL: github.com/neo23x0/dllrunner
Система: Windows
Была ли статья полезной?
Оценок: 5, средняя: 3.4