Как взломать мобильный Wi-Fi роутер
Как взломать мобильный Wi-Fi роутер
Рубрика
Как взломать мобильный Wi-Fi роутер
IMEI — это номер, обычно уникальный, для идентификации телефонов GSM, WCDMA и IDEN, а также некоторых спутниковых телефонов. Имеет 15 цифр в десятичном представлении, где последняя цифра контрольная по алгоритму Луна, либо 17, где ещё…
Подробный мануал как взломать роутер в любой стране и сделать из него свой приватный VPN сервер. Используем RouterScan и DD-WRT прошивку роутера.
Сегодня продолжение серии статей по взлому сервисов в локальной сети, так что усаживаемся поудобнее и получаем удовольствие ;) Как Вы помните, в прошлой статье мы получили доступ к роутеру, через который реализовали MITM атаку…
Всем привет! Продолжим играться в сети и сегодня мы взломаем CUPS(Common UNIX Printing System), поизвращаемся в туннелировании трафика c помощью ssh и sshuttle, проведем атаку MITM c подменой файла, в общем позабавимся ;) Вы…
Компания Cisco опубликовала информацию (ID бюллетеня: cisco-sa-20170317-cmp) о критической уязвимости в протоколе Cluster Management Protocol (CMP), который поставляется с программным обеспечением Cisco IOS XE Software. Уязвимость CVE-2017-3881 даёт возможность удалённого исполнения кода с повышенными…
Полное описание уязвимости одного из самых популярных в мире домашних роутеров. Взлом роутера D-Link DWR-932B - подробный анализ и примеры векторов атак.
Ботнеты, построенные из сотен тысяч заражённых устройств “Интернета вещей”, стали одним из главных трендов в кибер-угрозах уходящего года – и видимо, будут столь же популярны в следующем году. Однако предсказывать подобные угрозы (и бороться…
В некоторых моделях роутеров NetGear была обнаружена серьезная узвимость, которая позволяет злоумышленникам удаленно исполнять команды Linux на устройствах. Для эксплуатации уязвимости злоумышленники могут использовать специальным образом сформированный запрос к роутеру и отправить его через…
Практический пример взлома админ панели роутера. Применяя инструмент HYDRA вы с легкостью сможете взломать роутер с помощью брутфорс пароля.
Подробное исследование уязвимостей TP-LINK HS110. Показываем реальный взлом умной розетки. IoT приносит все больше опасностей по мере своего распространения
RouterSploit — это атакующий фреймворк с открытым исходным кодом на Python, специально нацеленный на встраиваемые устройства типа роутеров. Для установки достаточно трех команд: # git clone https://github.com/reverse-shell/routersploit # cd routersploit # pip install -r…
Практические примеры атак на домашние роутеры под управлением Linux. Удаленный взлом роутера при помощи встроенного бекдора. Защита роутера от взлома.
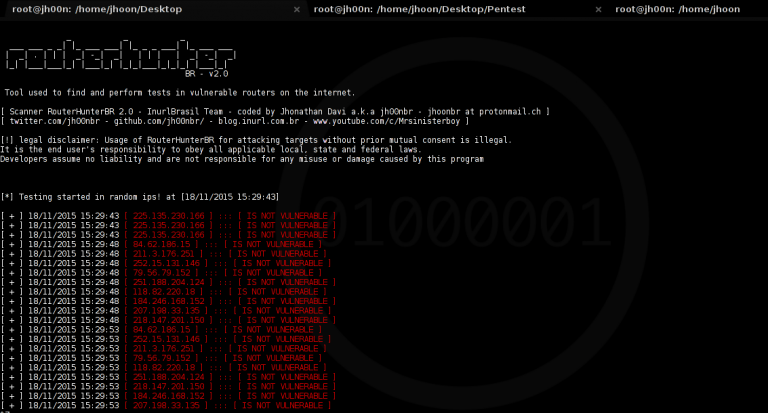
RouterhunterBR — инструмент на Pyhton для поиска уязвимых роутеров и проведения атаки на них. RouterhunterBR предназначен для работы в сети Интернет. При нахождении уязвимых устройств он способен проэксплуатировать уязвимость на домашних роутерах и произвести…
Подробная инструкция и примеры команд для восстановления пароль к CISCO роутерам и маршрутизаторам. Администраторам на заметку.
Мы продолжаем рассказывать о уязвимостях активного сетевого оборудования CISCO и сегодня представляем материал о критической уязвимости XSS позволяющей злоумышленнику получить доступ к межсетевым экранам Cisco ASA повсеместно использующихся в корпоративном секторе. В начале февраля…
Исследование уязвимости персонального облачного хранилища компании WD, которая позволяет провести взлом NAS. Практические примеры с исходным кодом.
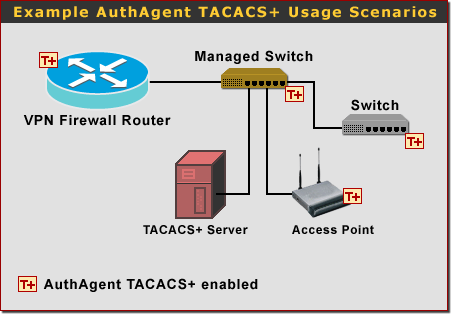
TacoTaco — это набор из двух Python-скриптов для проведения атак на протокол централизованного управления доступом (Authentication, Authorization, Accounting) TACACS+ от Cisco. Обе атаки требуют возможности проведения MITM-атак на сетевое устройство и сервер TACACS+.Первый скрипт…
Об очередной уязвимости «нулевого дня» стало известно сегодня от специалиста по информационной безопасности по имени Марк. Он обнаружил интереснейший факт — в некоторых моделях роутеров TP-Link в качестве пароля используются последние символы MAC-адреса этого…
Пример реализации атаки на множество домашних роутеров. Скрипт показывающий как работает сканирование и взлом роутеров.
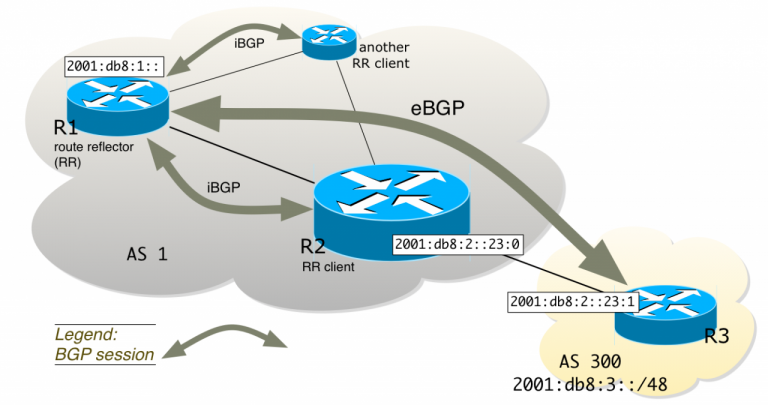
В предыдущей статье мы уже затрагивали тему сканирования сетей и подмене трафика на BGP маршрутизаторах. Сегодня мы рассмотрим также не маловажный вопрос - как просканировать сеть и найти транзитные BGP маршрутизаторы в сети интернет.…
SYNful Knock - скрытая модификация прошивки CISCO роутеров, которая может быть использована для поддержания "выносливости" в сети жертвы. Она настраиваемая и модульная, поэтому может быть обновлена после внедрения. Также присутствие бэкдора* будет тяжело детектиться, потому…
Описание практического способа перехвата BGP сессии с целью проведения MITM атак и кражи персональных данных. Очень полезная информация для сисадминов!
В различных моделях роутеров от ASUS уже не впервые находят уязвимости. На этот раз ошибка была найдена в сервисе с именем infosvr, который слушает широковещательный UDP-порт 9999 на локальном или WLAN-интерфейсе. Для лучшего понимания…
В заключение темы немного про еще одну приятную фичу Cisco-роутеров — протокол Cisco Discovery Protocol (CDP). Это проприетарный протокол циски, используемый для обнаружения друг друга девайсами циско. Суперфункциональности не несет (хотя это зависит от…
Итак, у нас есть конфиги от цисок. Что дальше? Конечно, на данном этапе можно было бы и закончить, если мы взяли под контроль интересующую нас циску и прокинули доступ, куда необходимо. Но если нам…
В предыдущих статьях Укрощение CISCO – брутим ключ к TACACS+ и Укрощение CISCO – брутим ключ к TACACS+ (часть 2) и Укрощение CISCO – как взломать роутер на растоянии. (ч. 3) Мы уже касались темы взлома CISCO…
В предыдущих статьях Укрощение CISCO – брутим ключ к TACACS+ и Укрощение CISCO – брутим ключ к TACACS+ (часть 2) Мы уже касались темы взлома CISCO сетевых устройств. Сегодня мы вам раскажем как захватить…
CiscoRouter — инструмент на Java для сканирования Cisco-роутеров через SSH. Сканирование идет на основе заранее созданных правил с помощью приложения CiscoRule (https://github.com/ajohnston9/ciscorule). Особенности: • автоматическое игнорирование интерфейсов, которые в данный момент неактивны; • мультипоточное…
Обзор Router Post-Exploitation Framework - инструментария для пост-эксплуатации уязвимостей влзоманых роутеров.
Инструкция, как настроить домашний роутер с прошивкой OpenWrt на полный обход блокировки рутрекер и других заблокированых ресурсов через сеть TOR.