Рубрика

*NIX

Как взломать Linux и получить ROOT.

*NIX 7 мин

Не новость что Linux является очень гибкой и настраиваемой системой. Благодаря этому он получает все большее распространение в сети. Но как и все остальные операционные системы, качество настройки и уровень безопасности системы зависит от…
Практическое использование VPS, ssh и настройка nginx

*NIX 2 мин

Сегодня хотелось бы поговорить о чём-то интересном, что можно легко попробовать на практике как самому "зелёному" новичку, так и опытному взломщику серверов. Пожалуй, это отличная возможность подразмять свои "мускулы" и проверить на практике свои…

Пример SQLi Blind эксплоита на Python.

*NIX 3 мин

Когда говорят о SQLi у большинства возникает ассоциация примерно такая : ' " ; Поставить апостроф после какого-нибудь дорка, увидеть ошибку SQL и встречай мама своего кулцхакера. Честно говоря, это было актуально лет 10…

Пример использования эксплоита с помощью — BeeF-Over-Wan.

*NIX 1 мин

Сегодня мы разберём один из самостоятельных атакующих модулей,работающего с BEEF. Принцип работы основан на подключении сервиса ngrok. Сама утилита относится к категории Browser Exploitation Framework. Надо отметить,что браузеры всё более становятся защищены от проведения таких…

Как сделать бекдор для Linux, BSD и macOS

*NIX 7 мин

Рассматриваем эффективные способы закрепится в взломаной системе и показываем на примерах как создать бекдор для Linux и других *Nix систем.

Linux-руткит на базе LD_PRELOAD

*NIX 1 мин

Vlany — это Linux-руткитc, базирующийся на LD_PRELOAD, для архитектур x86, x86_64 и ARM. Особенности: скрытие пpоцессов; скрытие пользователей в системе; скрытие сетевой деятельности; LXC-контейнер; антиотладка; антифорензика; стойкость к удалению; модификация динамического линкера; бэкдоры: accept()…

Pwnd.sh — пост-эксплуатация уязвимостей Bash

*NIX 1 мин

Pwnd.sh — это post-exploitation-фреймворк (и интерактивный шелл), разработанный на скриптовом языке оболочки Bash. Он нацелен на кросс-платформенность с минимальными сторонними зависимостями. Установка: $ cd bin/ $ ./compile_pwnd_sh.sh Это сгенерирует файл под названием pwnd.sh, и…

Отличный сканер уязвимостей Linux серверов на базе Vulners

*NIX 1 мин

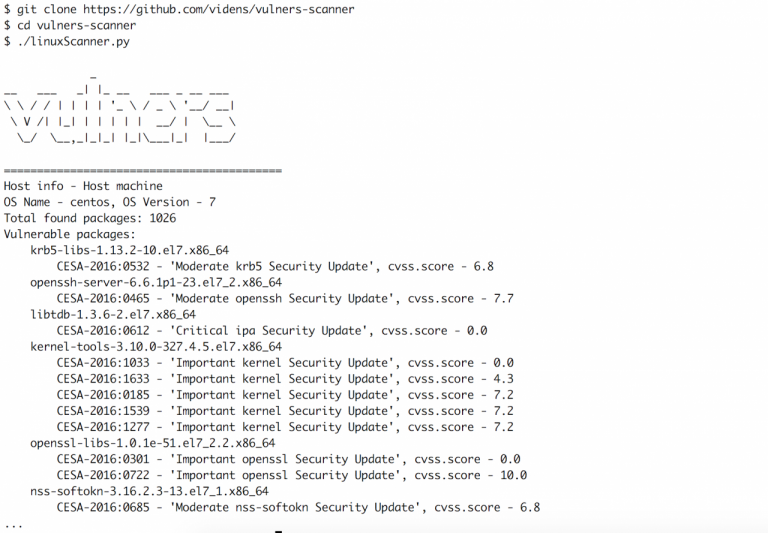
Периодически возникает необходимость быстро проверить Linux-сервер на наличие уязвимостей, при этом нет времени или возможности поставить сканер типа Nexpose или Nessus. В таких случаях неоценимую помощь окажет сканер на базе vulners.com. Сканер состоит из…

KernelFuzzer — кросс-платформенный фреймворк для фаззинга ядра

*NIX 1 мин

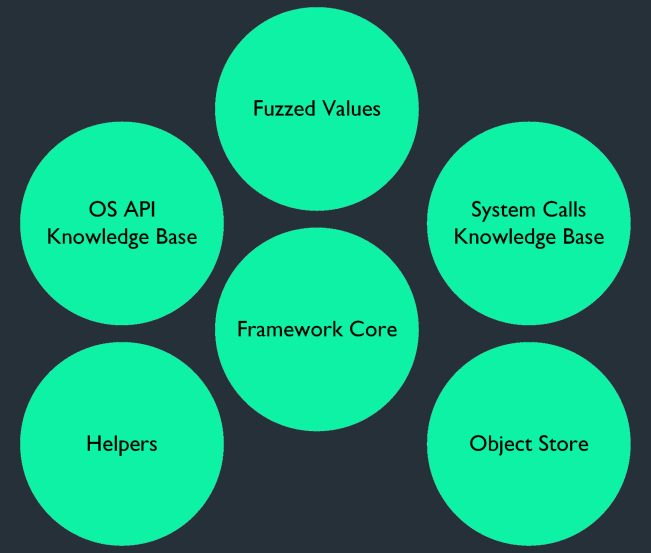
Уязвимости в ядре операционных систем всегда вызывают большой интерес — начиная с поднятия привилегий и обхода ограничений песочниц вплоть до удаленного выполнения кода в системе. Искать уязвимости в ring 0 части — это не…

Вирус для Linux. Учимся писать шелл-коды.

*NIX 7 мин

Разбираем простейший пример шелл-кодинга и как на его основе можно создать вирус для Linux. Обьясняем простым и понятным языком на примерах, этапы создания.

POST-EXPLOITATION OS X / LINUX AGENT

*NIX 1 мин

Инструмент EmPyre — это RAT (Remote Access Trojan), основанный на Empire framework для операционных систем Linux и Mac. Если в твоих задачах встречается большой зоопарк подобных систем, то ты не останешься равнодушным к данному…

TRIFORCEAFL — джентельменский набор для фаззинга и отладки

*NIX 1 мин

Проект TriforceLinuxSyscallFuzzer представляет собой набор файлов, предназначенных для фаззинга системных вызовов ядра Linux x86_64 при помощи AFL и QEMU. Естественно, для самого фаззинга необходим также образ ядра, в котором предполагается поиск уязвимостей. Данный набор…

Network Forensics Framework

*NIX 1 мин

Инструмент Rudra призван предоставить разработчику дружелюбный фреймворк для всестороннего анализа PCAPи PE-файлов. После сканирования он генерирует отчеты, которые включают структурные свойства файлов, визуализацию энтропии, степень сжатия и другие данные. Эти сведения, наряду с информацией…

Remote Vulnerability Testing Framework

*NIX 1 мин

Pocsuite — это фреймворк на Python с открытым исходным кодом для удаленного тестирования на уязвимости. Фреймворк поддерживает два режима работы: • валидации; • эксплуатации. При этом на вход Pocsuite может получать список целей и…

TLS-ATTACKER фреймворк для анализа и взлома шифрования

*NIX 1 мин

TLS-Attacker — это фреймворк на языке программирования Java для анализа TLS-библиотек. Он способен отправлять произвольные сообщения протокола в произвольном порядке в TLS-общении и определять их модификацию, используя предоставленный интерфейс. Это дает разработчику возможность достаточно…

Ratty — Рабочий руткит на Java

*NIX 1 мин

Ratty — это программа на языке программирования Java для удаленного управления своей или не своей системой. Программа состоит из клиентской и серверной части. В итоге можно выполнять ряд команд на удаленной системе. GUI-интерфейс отображает…

Расширяем возможности Nmap с помощью Halcyon

*NIX 1 мин

Halcyon — это среда разработки, сфокусированная на скриптах для легендарного сетевого сканера Nmap. Для тех, кто не в курсе: для Nmap можно создавать так называемые NSE-скрипты и расширять его функциональность. Данная среда разработки написана…

ПЕНТЕСТ MODBUS

*NIX 1 мин

Smod — это модульный фреймворк с разными диагностическими и оффенсив-возможностями, которые могут тебе пригодиться при пентесте протокола Modbus, наиболее часто встречающегося в технологических сетях. Это полная реализация Modbus-протокола на Python с помощью библиотеки Scapy.…

Как создать поддельную точку доступа ROGUE AP

*NIX 4 мин

В данной статье мы поговорим про создание поддельной точки доступа. В рамках тестирования на проникновение возникает очень много вариантов использования поддельной точки доступа (Rogue AP, Fake AP) и они относятся в основном к реализации…

Обход HTTPS с помощью SSLSTRIP.

*NIX 3 мин

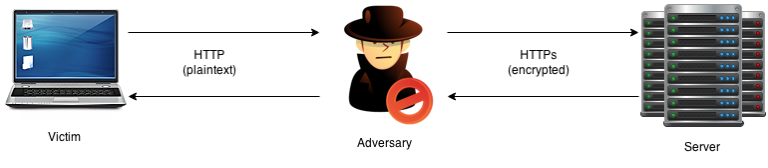
Во время тестирования на проникновение часто хочется посмотреть что же происходит в HTTPS сессиях между клиентом и сервером, а так же получить из этих сессий полезные данные. Один из способов обхода HTTPS, чтобы перехватить…