DOS АТАКА НА DHCP СЕРВЕР. DHCP STARVATION
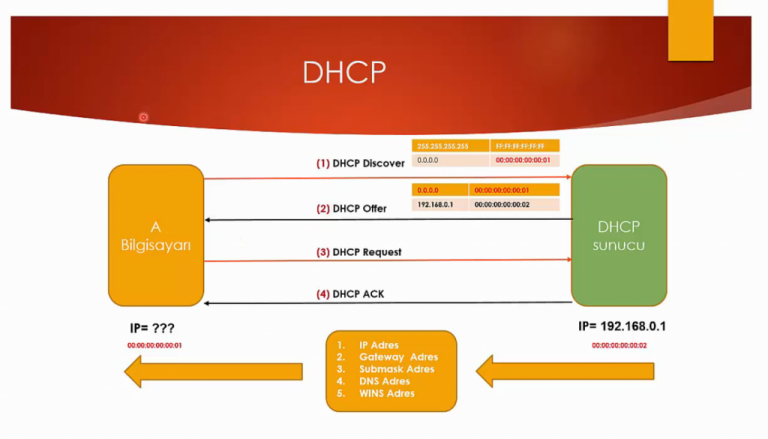
Анализируем Yersinia фреймворк для проведения различных атак при помощи протколола DHCP. DDOS атака на DHCP сервер на практических примерах.
Рубрика
Анализируем Yersinia фреймворк для проведения различных атак при помощи протколола DHCP. DDOS атака на DHCP сервер на практических примерах.
В рамках тестирования на проникновение часто приходится искать что-то интересное в сети, особенно если мы находимся в сегменте рабочих станций. Например поискать АРМ конкретных пользователей, которые занимают должности подразумевающие повышенные привелегии. Зачем это делать?…
Все настройки сетевых интерфейсов в Raspberry в Debian/Ubuntu и основанных на них дистрибутивах, таких как Raspbian, Kali и т.д. производятся в конфигурационном файле /etc/network/interfaces. Сегодня ознакомимся с базовой настройкой сетевых интерфейсов. Для этого откроем…
Winpayloads — это инструмент для генерации полезных нагрузок (payload), который использует Meterpreter-шелл-коды из Metasploit с пользовательскими настройками (ip, port и так далее) и создает Python-файл, выполняющий данный шелл-код с помощью ctypes. Затем данный код…
Подробное руководство по настройке выделенного SeedBox для удаленной и анонимной загрузки торрентов. Сидбокс это лучший способ обойти блокировку торрентов.
Описание и примеры использования системы управления виртуальными серверами Archipel. Как создать виртуальный сервер с помощью Archipel.
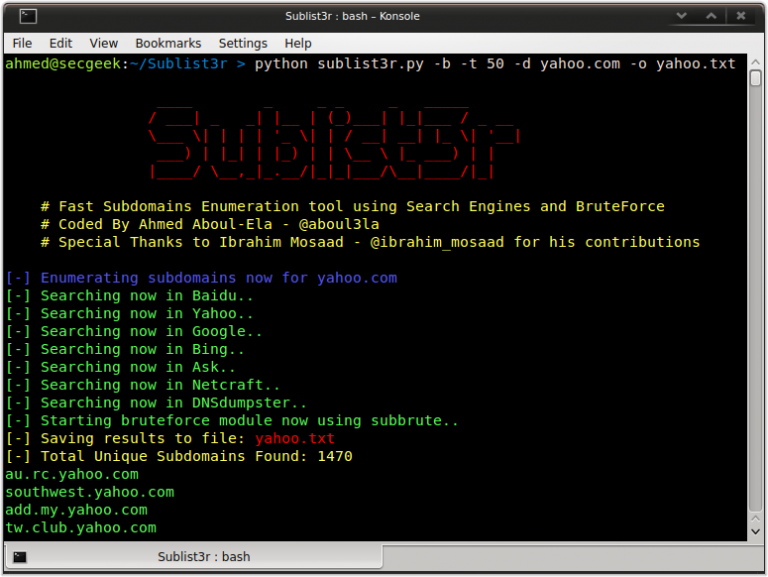
Sublist3r — это инструмент на языке Python, предназначенный для перечисления поддоменов веб-сайта с использованием поискового движка. Это отличный помощник для специалистов по проникновению (ака пентестерам) и просто баг-хантеров для сбора поддоменов интересующей их цели.…
Nmap — культовый сканер, без которого не может обойтись практически ни один хакер, поэтому тема расширения его возможностей, я думаю, интересует многих. Использовать в паре с Nmap другие инструменты — обычная практика. В статье…
Данный инструмент представляет собой быстрый путь для генерации различных базовых полезных нагрузок Meterpreter через msfvenom (часть Metasploit framework). Если сказать проще, то Msfvenom Payload Creator (MPC) — это обертка для генерации различных типов полезных…
Существует несколько популярных securty дистрибутивов, содержащих большинство популярных утилит и приложений для проведения тестирования на проникновение. Обычно они основаны на существующих Linux-дистрибутивах и представляют из себя их переработанные версии. В этой статье будут представлены…
Опять-таки задачка, связанная с анализом какого-либо приложения, когда нам хочется оперативно посмотреть, как работает программа, какие файлы она читает или порты открывает. На основе таких данных мы найдем критичные файлы, возможно какието некорректные права…
По данным cvedetails.com, с 1999 года в ядре Linux найдено 1305 уязвимостей, из которых 68 — в 2015-м. Большинство из них не несут особых проблем, помечены как Local и Low, а некоторые можно вызвать…
Nodejs предоставляет довольно скромные возможности IPC в принципе, а для windows уж и подавно. Конечно, можно для коммуникации в пределах одной машины делать клиент-сервера на сокетах, если это windows. Так же можно юзать UNIX…
Примеры решения самых распространенных задач с помощью утилиты TCPDUMP. Будет полезно каждому системному администратору при анализе работы протокола TCP/IP
Обзор программы для полного и безвозвратного удаления данных с жесткого диска в системах Linux. Bleachbit не позволит криминалистам востановить данные.
Обзор бесплатного инструмента GCAT написаного на Python и позволяющего установить Back door в системах Window\Linux.
Обзор прекрассного инструмента для проведения MITM атак написаного на Ruby для систем Linux.
Подробный мануал как создать загрузочную флешку с установленными инструментами для проведения различных хакерских атак на целевые системы.
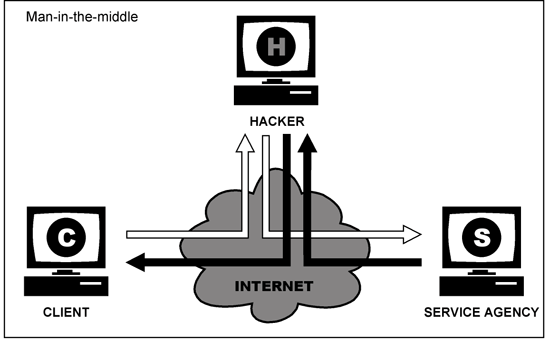
Подробный обзор инструментов для проведения MITM атак (Man in the middle).