
Pocsuite — это фреймворк на Python с открытым исходным кодом для удаленного тестирования на уязвимости. Фреймворк поддерживает два режима работы:
• валидации;
• эксплуатации.
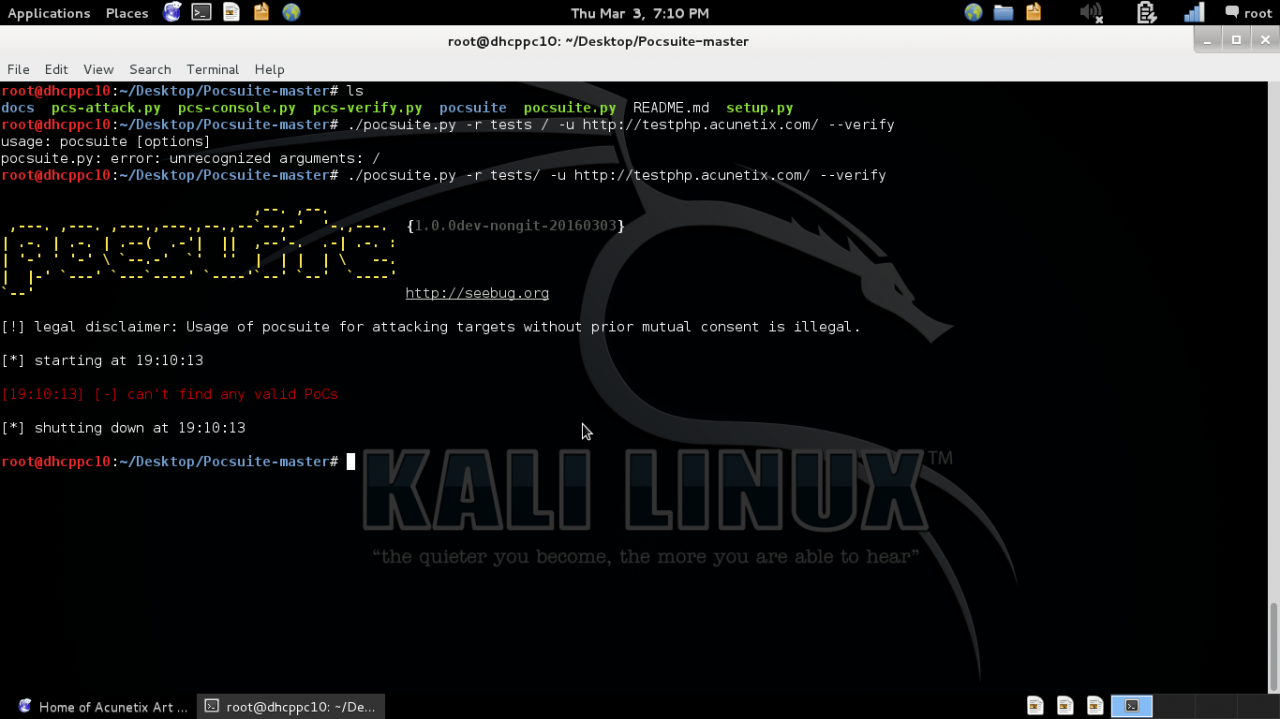
При этом на вход Pocsuite может получать список целей и последовательно тестировать их каждым из требуемых эксплоит-плагинов.
С инструментом можно работать в режиме, подобном Metasploit, интерактивно задавая все необходимые параметры сканирования, и в CLI-режиме, определив все аргументы.
Как и Metasploit, Pocsuite-фреймворк имеет свой так называемый development kit — для разработки собственных эксплоитов. Пользователь может с помощью вспомогательных модулей расширить возможности эксплуатации или интегрировать в Pocsuite дополнительные инструменты оценки уязвимостей.
Из интересных особенностей фреймворка стоит выделить интеграцию с Seebug и ZoomEye API для совместного использования. Оценить уязвимости можно автоматически: искать цели через ZoomEye и использовать PoC’ы из Seebug или локального хранилища.
URL: github.com/knownsec/Pocsuite