
PS>Attack — портативная консоль, нацеленная на создание пентест-набора на PowerShell.
Инструмент комбинирует некоторые наиболее популярные проекты на PowerShell от сообщества безопасности в единый исполняемый файл. Это все позволяет избежать детекта антивирусов и Incident Response teams. В итоге получаем исполняемый файл, не завязанный на powershell.exe, а вместо этого идет прямое обращение через .NET-фреймворк. Также каждый из модулей шифруется на произвольном ключе, и при запуске полученного файла происходит расшифровка в памяти (на диск ничего не записывается).
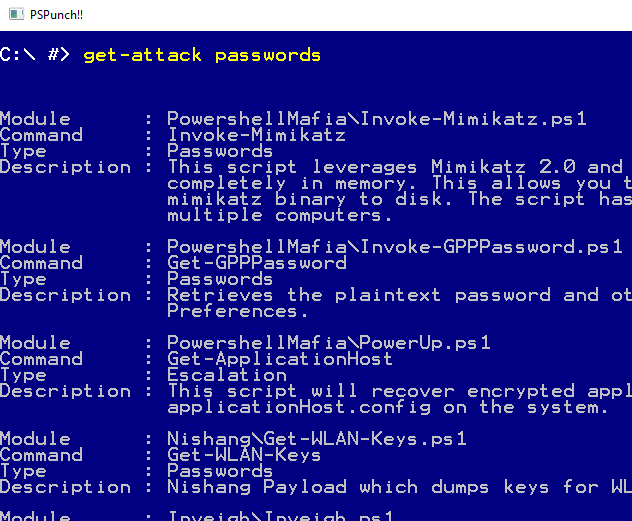
PS>Attack содержит более ста команд для поднятия привилегий в системе, исследования системы и извлечения данных. На текущий момент поддерживаются следующие модули и команды:
- Powersploit
- Invoke-Mimikatz
- Get-GPPPassword
- Invoke-NinjaCopy
- Invoke-Shellcode
- Invoke-WMICommand
- VolumeShadowCopyTools
- PowerTools
- PowerUp
- PowerView
- Nishang
- Gupt-Backdoor
- Do-Exfiltration
- DNS-TXT-Pwnage
- Get-Infromation
- Get-WLAN-Keys
- Invoke-PsUACme
- Powercat
- Inveigh
Также есть команда get-attack для поиска модулей в текущей сборке. А для простой сборки собственной версии PS>Attack точно пригодится PS>Attack Build Tool.