Методы перехвата HTTP\HTTPS трафика.
Изучаем проблему перехвата http\https трафика на практических примерах. Узкие места и особенности перехвата трафика. Исходный код методов перехвата трафика.
Изучаем проблему перехвата http\https трафика на практических примерах. Узкие места и особенности перехвата трафика. Исходный код методов перехвата трафика.
Сегодня мы вообразим себя злыми хакерами и займемся написанием настоящего вируса для андроид системы. Мы подробно и с примерами расскажем о основных этапах написания вируса для операционной системы андроид. Не лишним будет напомнить, что…
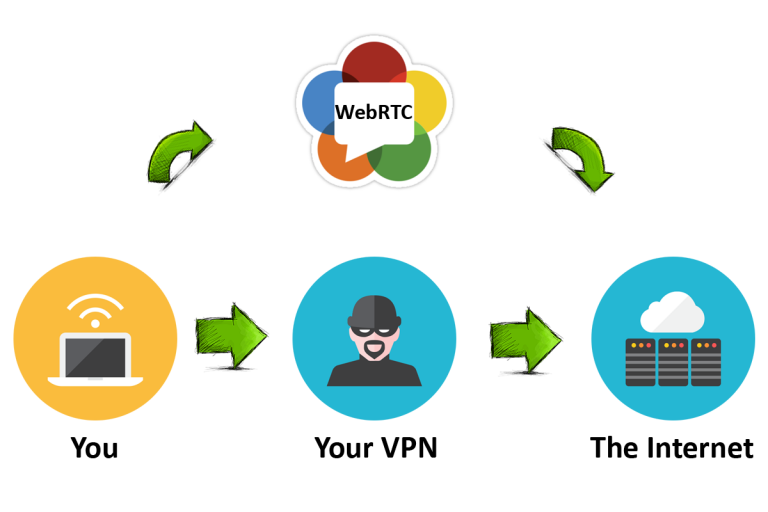
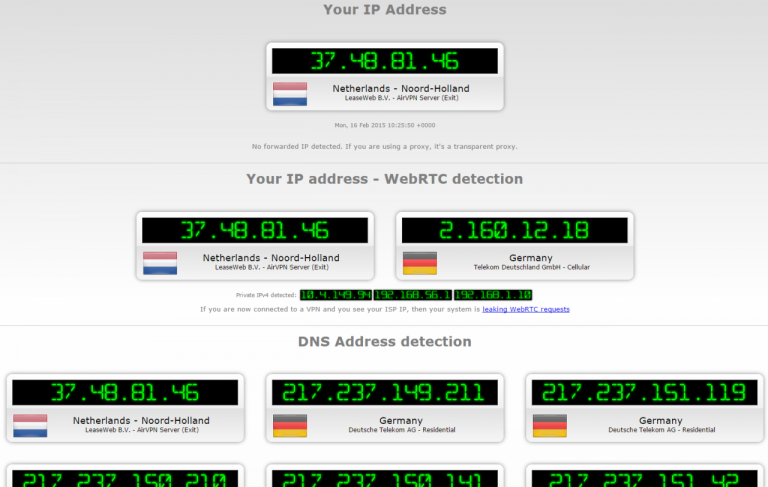
Сегодня я хочу затронуть ныне утихшую тему, а именно WebRTC. Я не буду рассказывать как его заблокировать. Для этого есть много различных плагинов и способов вручную его отключить. Данная статья посвящена людям которым WebRTC…
17 приемов которые помогут вам сохранить анонимность в интернете и в жизни. Взяв данные методы в свою практику вы никогда не провалитесь.
После публикации первой части исследования уязвимостей камер видео наблюдения мы получили много вопросов. И поэтому решили немного продолжить и рассказать о других методах получения подобной информации. Итак, начнем. Первое с чем стоит определится это…
Данный инструмент представляет собой быстрый путь для генерации различных базовых полезных нагрузок Meterpreter через msfvenom (часть Metasploit framework). Если сказать проще, то Msfvenom Payload Creator (MPC) — это обертка для генерации различных типов полезных…
Как вернуть стандартные утилиты командной строки, такие как Telnet, в новых версиях Windows. Подробная инструкция для всех версий Windows
Всем привет, хочу донести до Вас информацию, может и есть в открытом доступе но она не расписана и не разжёванная. Сейчас очень много приходит информации о взломанных камерах наблюдениях, в банках, в учреждениях, даже…
Fuzzing — это технология тестирования ПО, при которой программе передаются случайные данные, обычно специально сформированные некорректно. Такой тест помогает проверить систему на прочность. Для фаззинга нужны базы — списки строк или других данных, которые…
TacoTaco — это набор из двух Python-скриптов для проведения атак на протокол централизованного управления доступом (Authentication, Authorization, Accounting) TACACS+ от Cisco. Обе атаки требуют возможности проведения MITM-атак на сетевое устройство и сервер TACACS+.Первый скрипт…
Sandboxed Execution Environment (SEE) — это фреймворк для автоматизации тестов в безопасном окружении от антивирусной компании F-Secure на языке программирования Python. Песочница предоставляется с помощью libvirt и благодаря настройкам дает большую гибкость. Различные типы…
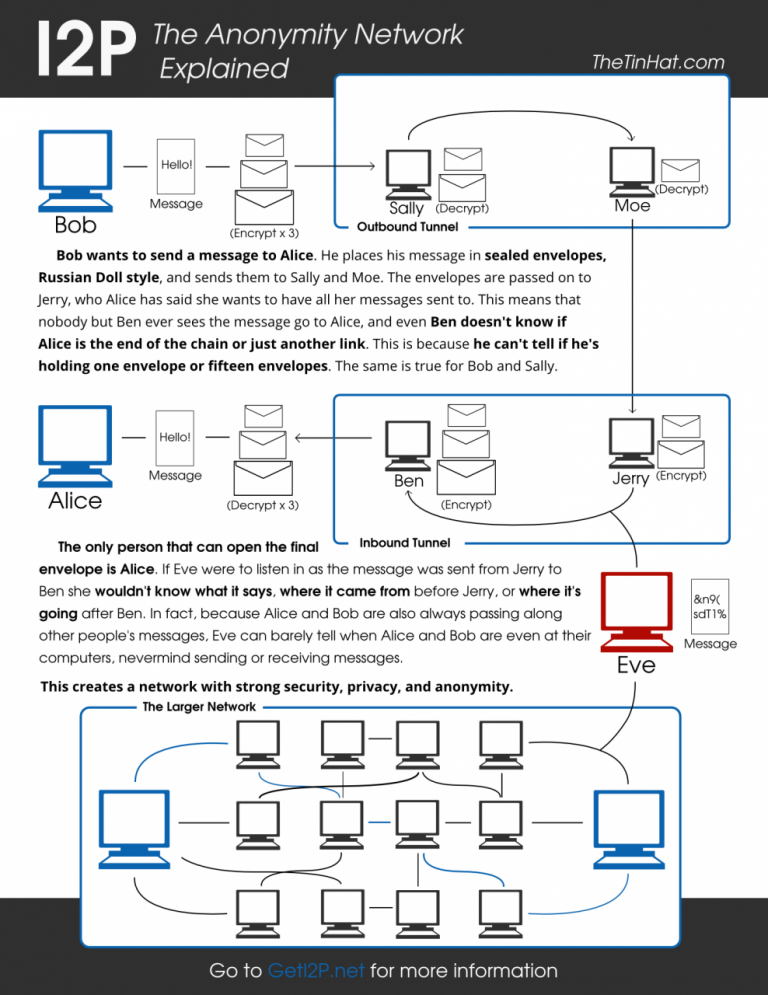
Описание технологии развертывания анонимного хостинга в сети l2p на простых примерах. Как организовать защищенный от цензуры хостинг сайта в ДаркНете.
Существует несколько популярных securty дистрибутивов, содержащих большинство популярных утилит и приложений для проведения тестирования на проникновение. Обычно они основаны на существующих Linux-дистрибутивах и представляют из себя их переработанные версии. В этой статье будут представлены…
Об очередной уязвимости «нулевого дня» стало известно сегодня от специалиста по информационной безопасности по имени Марк. Он обнаружил интереснейший факт — в некоторых моделях роутеров TP-Link в качестве пароля используются последние символы MAC-адреса этого…
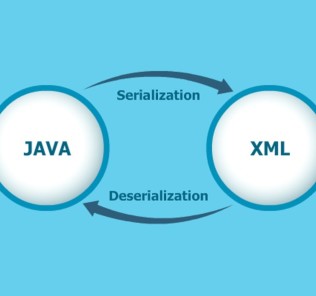
«Проблемы» с нативной двоичной сериализацией в Java (да и не только) стали, наверное, одним из главных трендов этого года. На основе этой технологии были найдены критические уязвимости не просто в какомто ПО, а в…
Рассказываем об основных принципах применения социальной инженерии на практике. Основные приемы обмана и влияния на психику человека.
В предыдущей статье мы рассказали как Canarytokens позволяет узнать, что кто-то украл документы, и вовремя принять меры. Идея отличная, к тому же можно выбрать метод определения того, что документ был открыт. Но реализовано это…
Представим себе, что есть какаято организация. И ктото взломал ее и стащил документы. Если они будут опубликованы, то это даже плюс — в организации хотя бы узнают о взломе и смогут принять меры. Иначе…
Практическое руководство по установке Android на маломощный ноутбук. Решение основных проблем совместимости и настройки Андроид на персональном компьютере.
Краткий обзор 4х полезных приложений, которые помогут в перепрошивке android и сделают этот процесс простым и быстрым.
На первый взгляд Android может показаться крайне простой операционной системой, однако в нем (особенно в последних версиях) есть множество скрытых функций и настроек, которые могут существенно облегчить тебе жизнь. Так что перед тем, как…
Охотники на онлайновых мошенников вряд ли станут героями боевика. Ни тебе сложных многоходовок, ни погонь и перестрелок. Но кого это волнует, когда на кону сотни миллиардов долларов? Гигантские деньги защищают от преступников при помощи…
Каждый день в мобильных устройствах выявляют уязвимости, которые могут быть проэксплуатированы злоумышленниками. Они могут отправить СМС на платный номер, могут собрать большую базу данных контактов и продать ее, а могут и скомпрометировать конкретного человека.…
Наверное все слышали о поисковой системе SHODAN и поиска различных сетевых устройств с ее помощью. Интересная ниша бизнеса как известно не бывает долго одинока и не так давно появилась поисковая система Censys c помощью…
Утечка IP DNS-сервера упоминалась на нашем сайте в описании DNS Crypt технологии. Но хотелось бы разобрать ее поподробнее и создать описание на русском. А также расписать ступени реализации самого сервиса по проверке на утечку.…
Пример реализации атаки на множество домашних роутеров. Скрипт показывающий как работает сканирование и взлом роутеров.
В предыдущих материалах мы уже упоминали о тотальном шпионстве которое ведет операционная система Windows 10. Также мы описывали как отключить навязчивое предложение обновить текущую версию Windows на версию 10. Сегодня хотим познакомить вас с…
В предыдущей статье мы уже затрагивали тему сканирования сетей и подмене трафика на BGP маршрутизаторах. Сегодня мы рассмотрим также не маловажный вопрос - как просканировать сеть и найти транзитные BGP маршрутизаторы в сети интернет.…
В решении задач практической безопасности не редко приходится заниматься сканированием портов. Чаще всего, конечно, используется NMAP из поставки дистрибутива KALI LINUX. Но иногда когда нужно сделать чтото простое может пригодится консольная утилита Windows -…
Какие виды утечки информации существуют и что нужно делать для защиты своей анонимности в сети. Все это вы узнаете в нашем новом обзоре.