Рубрика

Hacking

Как определить OS клиента через JavaScript

web 5 мин

Подходы по детектированию ОС сервера всем давно известны - отправляем n-ое количество сообщений, на основе полученных ответов проводим анализ с некой базой или выявляем ключевые слова, признаки содержания и структуры определенной инфы и уже…
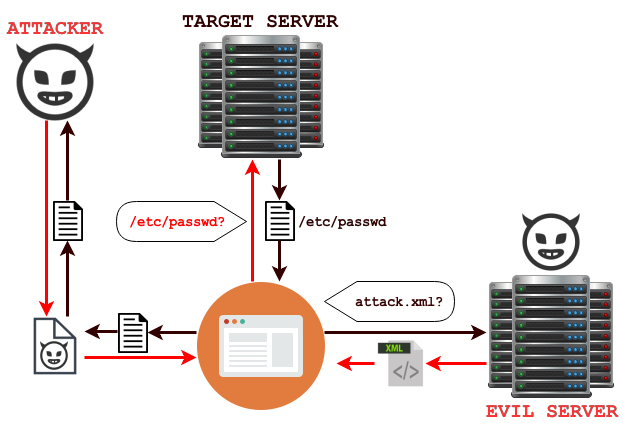
XXE атаки на простых примерах.

web 4 мин

«Новое – это хорошо забытое старое» мигом вспомнилась мне поговорка, когда при оценке защищенности очередного веб-приложения успешно прошла атака XXE. Немедленно захотелось написать об этом пару слов, ибо: - XML-транспорт занял одно из доминирующих…

Взлом роутеров Cisco ASA с помощью XSS уязвимости.

Router 3 мин

Мы продолжаем рассказывать о уязвимостях активного сетевого оборудования CISCO и сегодня представляем материал о критической уязвимости XSS позволяющей злоумышленнику получить доступ к межсетевым экранам Cisco ASA повсеместно использующихся в корпоративном секторе. В начале февраля…

Как сформировать ссылку с XSS в POST-параметре

web 4 мин

Хочу поделиться неольшой хитростью, которую открыл для себя, когда произошли определенные трудности при попытках эксплуатации найденных Reflected XSS. Только вид тех найденных багов был даже более неудобный для атакующего, чем обычные reflected или отраженные…

Как написать вирус для андроид. Часть 2

Mobile 3 мин

Начинаем второй мини урок или куда прикрутить наше чудо, которое мы написали. Я не буду описывать как написать админку с нуля или как правильно писать сайты. Тут будет чисто теория и методы. Итак приступим.…

Взлом NAS Western Digital My Cloud

Router 5 мин

Исследование уязвимости персонального облачного хранилища компании WD, которая позволяет провести взлом NAS. Практические примеры с исходным кодом.

Методы перехвата HTTP\HTTPS трафика.

Hacking 10 мин

Изучаем проблему перехвата http\https трафика на практических примерах. Узкие места и особенности перехвата трафика. Исходный код методов перехвата трафика.

Как написать вирус для андроид.

Mobile 6 мин

Сегодня мы вообразим себя злыми хакерами и займемся написанием настоящего вируса для андроид системы. Мы подробно и с примерами расскажем о основных этапах написания вируса для операционной системы андроид. Не лишним будет напомнить, что…

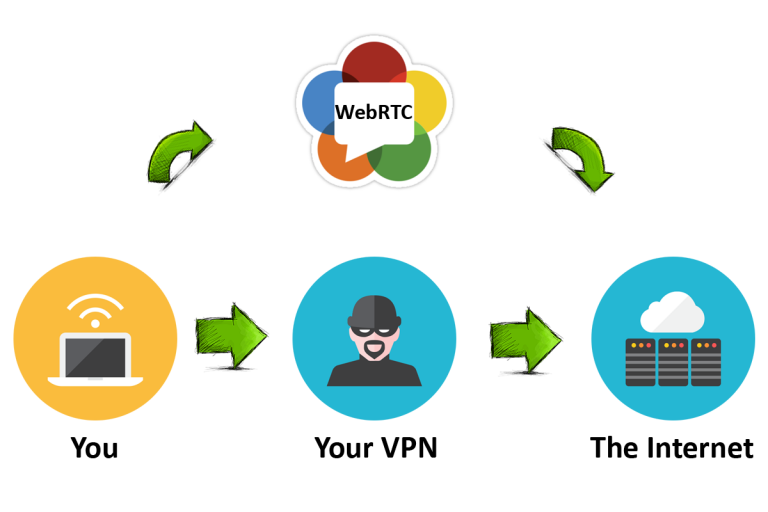
Борьба с утечкой IP через WebRTC

Windows 4 мин

Сегодня я хочу затронуть ныне утихшую тему, а именно WebRTC. Я не буду рассказывать как его заблокировать. Для этого есть много различных плагинов и способов вручную его отключить. Данная статья посвящена людям которым WebRTC…

Получение доступа к вебкамерам (часть 2)

web 4 мин

После публикации первой части исследования уязвимостей камер видео наблюдения мы получили много вопросов. И поэтому решили немного продолжить и рассказать о других методах получения подобной информации. Итак, начнем. Первое с чем стоит определится это…

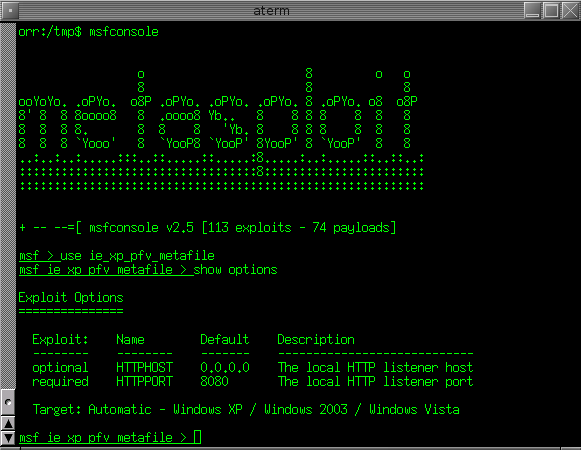
MSFVENOM — инструмент для создания payload в metasploit

*NIX 1 мин

Данный инструмент представляет собой быстрый путь для генерации различных базовых полезных нагрузок Meterpreter через msfvenom (часть Metasploit framework). Если сказать проще, то Msfvenom Payload Creator (MPC) — это обертка для генерации различных типов полезных…

Взлом и получение доступа к камерам наблюдения.

web 1 мин

Всем привет, хочу донести до Вас информацию, может и есть в открытом доступе но она не расписана и не разжёванная. Сейчас очень много приходит информации о взломанных камерах наблюдениях, в банках, в учреждениях, даже…

Как собрать собственную базу для фаззинга с помощью FuzzDB

web 1 мин

Fuzzing — это технология тестирования ПО, при которой программе передаются случайные данные, обычно специально сформированные некорректно. Такой тест помогает проверить систему на прочность. Для фаззинга нужны базы — списки строк или других данных, которые…

Атаки на протокол TACACS+ в CISCO

Router 1 мин

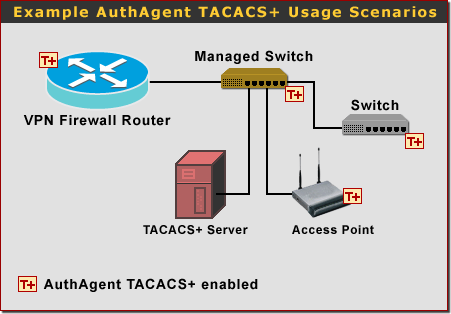
TacoTaco — это набор из двух Python-скриптов для проведения атак на протокол централизованного управления доступом (Authentication, Authorization, Accounting) TACACS+ от Cisco. Обе атаки требуют возможности проведения MITM-атак на сетевое устройство и сервер TACACS+.Первый скрипт…

SEE фреймворк для автоматизации тестов в безопасном окружении

web 1 мин

Sandboxed Execution Environment (SEE) — это фреймворк для автоматизации тестов в безопасном окружении от антивирусной компании F-Secure на языке программирования Python. Песочница предоставляется с помощью libvirt и благодаря настройкам дает большую гибкость. Различные типы…

Обзор дистрибутивов для тестирования безопасности.

*NIX 4 мин

Существует несколько популярных securty дистрибутивов, содержащих большинство популярных утилит и приложений для проведения тестирования на проникновение. Обычно они основаны на существующих Linux-дистрибутивах и представляют из себя их переработанные версии. В этой статье будут представлены…

Взлом роутеров TP-LINK с помощью пароля по умолчанию

Router 1 мин

Об очередной уязвимости «нулевого дня»  стало известно сегодня от специалиста по информационной безопасности по имени Марк. Он обнаружил интереснейший факт — в некоторых моделях роутеров TP-Link в качестве пароля используются последние символы MAC-адреса этого…

Как получить RCE через сериализацию XML в Java

web 2 мин

«Проблемы» с нативной двоичной сериализацией в Java (да и не только) стали, наверное, одним из главных трендов этого года. На основе этой технологии были найдены критические уязвимости не просто в какомто ПО, а в…

Скрытые возможности Android, о которых должен знать каждый

Mobile 10 мин

На первый взгляд Android может показаться крайне простой операционной системой, однако в нем (особенно в последних версиях) есть множество скрытых функций и настроек, которые могут существенно облегчить тебе жизнь. Так что перед тем, как…

Как воруют персональные данные в приложениях Android 6.0

Mobile 5 мин

Каждый день в мобильных устройствах выявляют уязвимости, которые могут быть проэксплуатированы злоумышленниками. Они могут отправить СМС на платный номер, могут собрать большую базу данных контактов и продать ее, а могут и скомпрометировать конкретного человека.…

Новый хакерский поисковик CENSYS — уроки использования.

web 7 мин

Наверное все слышали о поисковой системе SHODAN  и поиска различных сетевых устройств с ее помощью. Интересная ниша бизнеса как известно не бывает долго одинока и не так давно появилась поисковая система Censys  c помощью…

Как найти транзитные BGP маршрутизаторы в сети.

Router 9 мин

В предыдущей статье мы уже затрагивали тему сканирования сетей и подмене трафика на BGP маршрутизаторах. Сегодня мы рассмотрим также не маловажный вопрос - как просканировать сеть и найти транзитные BGP маршрутизаторы в сети интернет.…

Сканер портов на PowerShell

Windows 3 мин

В решении задач практической безопасности не редко приходится заниматься сканированием портов. Чаще всего, конечно, используется NMAP из поставки дистрибутива KALI LINUX. Но иногда когда нужно сделать чтото простое может пригодится консольная утилита Windows -…

Использование XSS уязвимостей по максимуму.

web 18 мин

Всем давно известно, что чаще всего c помощью XSS атакующий пытается отправить Cookie жертвы, прочитать CSRF токены, провести фишинговую атаку (создав фальшивую форму логина), совершить какое-нибудь действие от имени пользователя и некоторые другие близкие…

Взлом роутеров CISCO при помощи SYNful Knock

Router 7 мин

SYNful Knock - скрытая модификация прошивки CISCO роутеров, которая может быть использована для поддержания "выносливости" в сети жертвы. Она настраиваемая и модульная, поэтому может быть обновлена после внедрения. Также присутствие бэкдора* будет тяжело детектиться, потому…

Как работает сотовая телефония

Mobile 12 мин

Сотовым телефоном пользовались практически все, но мало кто задумывался – как же все это работает? Когда Вы набираете номер и начинаете звонить, ну, или Вам кто-нибудь звонит, то Ваш аппарат по радиоканалу связывается с…