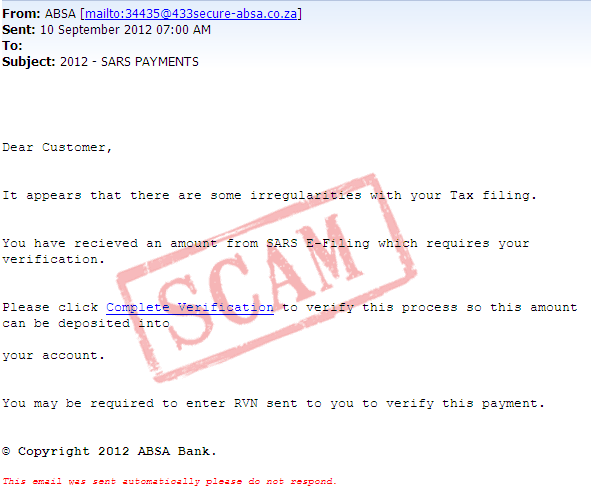
Как происходит заражение вирусами по Email.
Описание распространенных способов заражения вирусами через различные спам рассылки. Различные схемы мошенничества через Email.
Рубрика
Описание распространенных способов заражения вирусами через различные спам рассылки. Различные схемы мошенничества через Email.
В различных моделях роутеров от ASUS уже не впервые находят уязвимости. На этот раз ошибка была найдена в сервисе с именем infosvr, который слушает широковещательный UDP-порт 9999 на локальном или WLAN-интерфейсе. Для лучшего понимания…
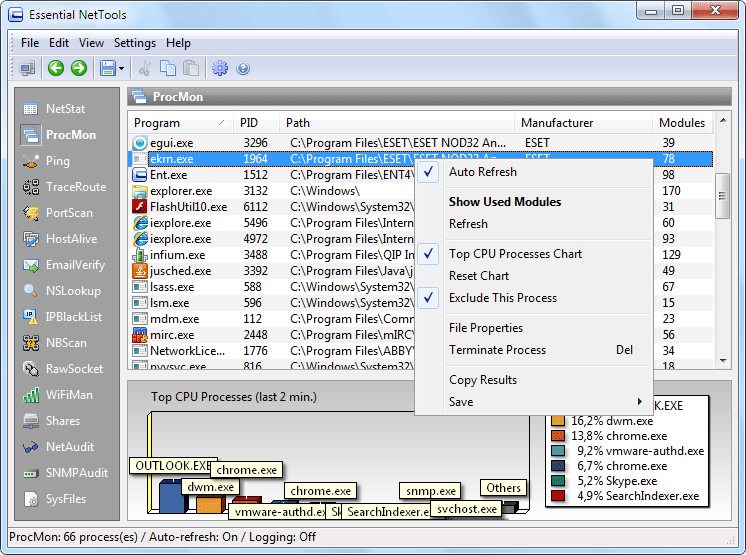
Опять-таки задачка, связанная с анализом какого-либо приложения, когда нам хочется оперативно посмотреть, как работает программа, какие файлы она читает или порты открывает. На основе таких данных мы найдем критичные файлы, возможно какието некорректные права…
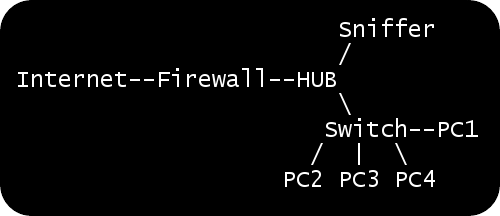
Мы уже не раз касались темы снифинга трафика. Лично у меня она систематически всплывает, а потому поиск идеального пути продолжается. Данное решение — часть предыдущей задачи, но для удобства вынесено в отдельный пункт. Оказывается,…
Wireshark и его аналоги предоставляют возможность снифать трафик за счет установки WinPcap. Тот, в свою очередь, требует установки драй вера в ОС. Это мы не всегда можем себе позволить, например если хотим сделать все…
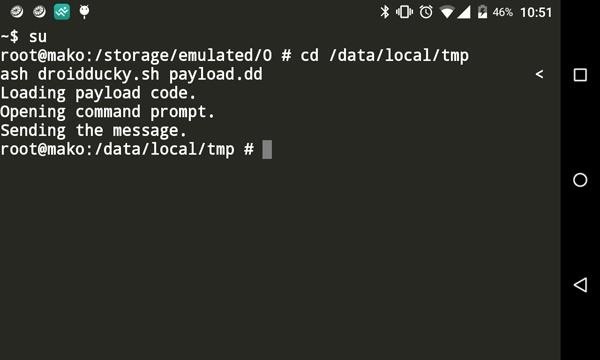
Резервное копирование в один клик, решение проблемы bootloop, отзыв разрешений для установленных APP ну и автоматическая смена цветовой гаммы экрана.
Как проверить безопасность своего сайта за час: Safe Browsing, SSL Labs, заголовки, обновления CMS, ZAP, поиск вредоносного кода и открытых портов.
HTSHELLS — это набор шеллов на основе htaccess-файла (специальный конфигурационный файл для Apache). При помещении такого файла в нужную директорию на взломанном сервере меняется ее поведение, естественно, в нужном нам русле. Данный файл стандартный…
Вредоносным кодом под Mac уже никого не удивить, а вот фреймворками можно. Так посчитал и автор этого проекта. Данная тема действительно еще нова и очень перспективна для исследований. Также не стоит забывать о разделении…
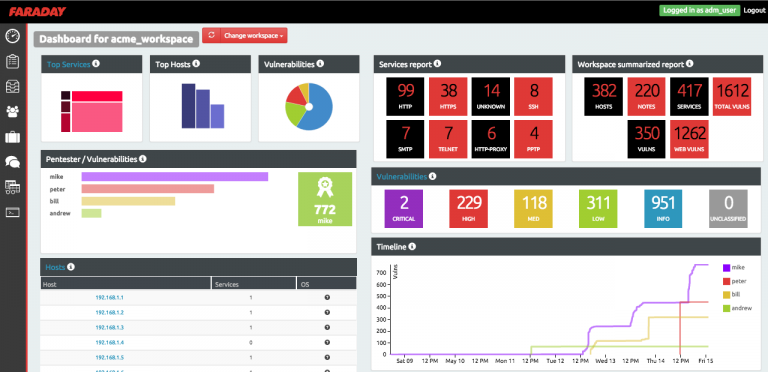
Faraday вводит новую концепцию (IPE) Integrated Penetration-Test Environment для многопользовательских IDE-пентестеров. Он предназначен для распределенной индексации и анализа собранных данных в процессе аудита безопасности. Основная цель Faraday — это заново использовать уже существующие в…
Описание нескольких вариантов - как можно редактировать сетевые пакеты при анализе их с помощью программы Wireshark.
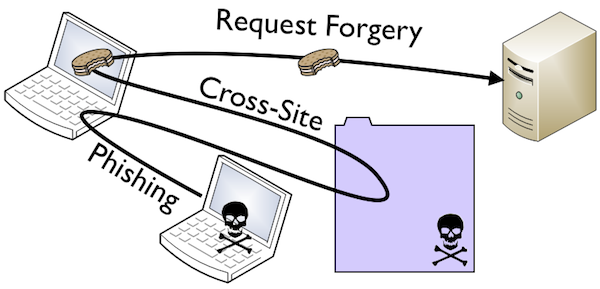
Атака SDRF (Same Domain Request Forgery) не нова и появилась уже лет пять назад. Помнится, я присутствовал на выступлении d0znpp из ONsec’а на Сhaos Constractions 2010 года, тогда и услышал впервые сам термин и…
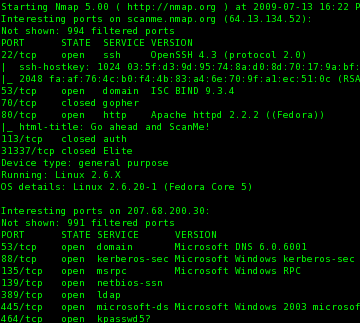
Думаю, ты в курсе, что Nmap — очень крутой сканер. Количество его ключей огромно, а возможности можно изучать годами. Не зря он входит в десятку лучшего хак-софта и по умолчанию установлен практически на всех…
Burp Suite — это отличная тулза для проведения пентестов веб-приложений. Она заметно упрощает жизнь как при проверке и эксплуатации различных уязвимостей, так и на этапе разведки. Мы расскажем про несколько трюков, которые помогут искать…
Современные облачные сервисы предлагают хакерам потенциально неограниченные ресурсы. Так, Амазон активно используется для взлома WРА-брутфорсом - немецкий эксперт Томас Рот еще в 2011-м перебирал полмиллиона паролей в секунду, оплачивая каждую минуту всего 28 центами.…
Hibernate — популярнейший фреймворк для работы с базами данных на Java. В нем реализован свой язык запросов (HQL), но есть лазейка, которая позволяет выйти за его пределы и провести обычную SQL-инъекцию. В общем смысле…
По данным cvedetails.com, с 1999 года в ядре Linux найдено 1305 уязвимостей, из которых 68 — в 2015-м. Большинство из них не несут особых проблем, помечены как Local и Low, а некоторые можно вызвать…
Joomla — это очень популярная CMS, и в ней есть уязвимости, которые можно эксплуатировать. Секрет быстрой и массовой эксплуатации заключается в автоматизации работы. И никакой магии. Joomlavs — это инструмент, который позволяет оценить, насколько…
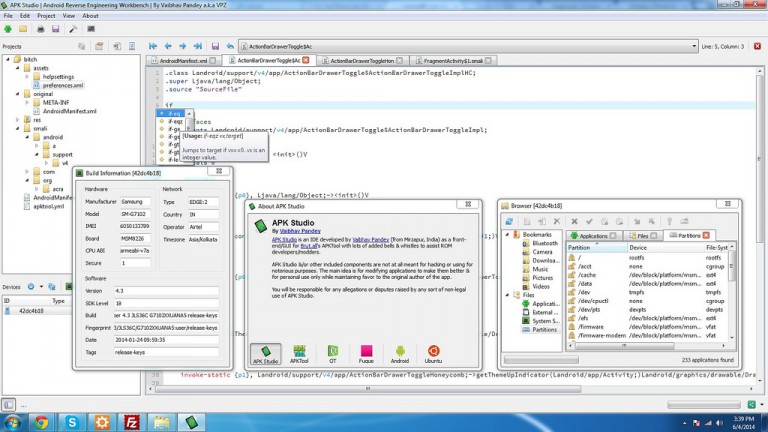
APK Studio — это кросс-платформенная IDE для задач реверс-инжиниринга (декомпиляции/ редактирования) и пересборки Android-приложения. И все это с единым и удобным графическим пользовательским интерфейсом, в котором даже есть подсветка синтаксиса Android SMALI (*.smali) кода.…
Методы удаления вирусов с комьютера без помощи специалиста. Подробные пошаговые иснтрукции с примерами и описанием работы.
Знакомимся с професией пентестера. Нестандартные подходы к исследования корпоративной безопасности.
На недавнем Black Hat была занятная презентация про возможность получения различной информации со сторонних сайтов с помощью простой атаки — Cross Site Scripting Inclusion (XSSI). Если ты читаешь наш сайт систематически, то, наверное, уже…
Все о чем умалчивают в сети! История, настоящее и перспективы развития свободной, альтернативной прошивки для андроид - Cyanogenmod.
Обзор 16 хакерских инструментов которые работают непосредственно из браузера и позволяют проводить пентесты не прибегая к специальным программам.
Полное описание преимуществ использования jailbrake iPhone и наиболее полезные твики которые он дает возможность применять к вашему телефону.
Подробнейшее руковоство по взлому Windows Active Directory. Новые векторы атак в примерах и развернутом описании. Читать всем сисадминам!
Веб-приложения все больше становятся похожими на обычные приложения. Разделение логики и ресурсов , использование сторонних библиотек. И эксплуатация становится похожа - кроме того, что найти саму багу, надо еще обойти ту или иную защиту.…
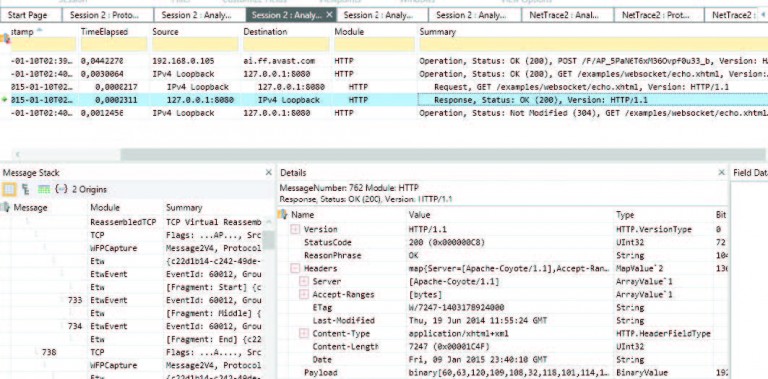
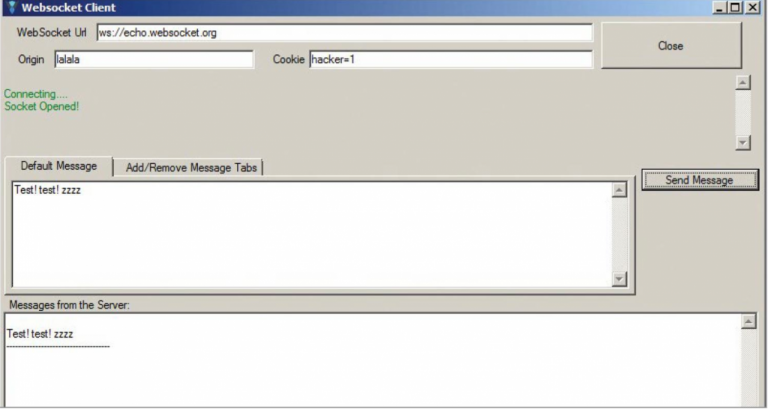
Вернемся обратно к вебу, точнее к его будущему. В НТМL5 появилось множество технологий, в том числе и такая технология, как веб-сокеты. Веб-сокеты это такой протокол, который позволяет установить полнодуплексное соединение между браузером и сервером…
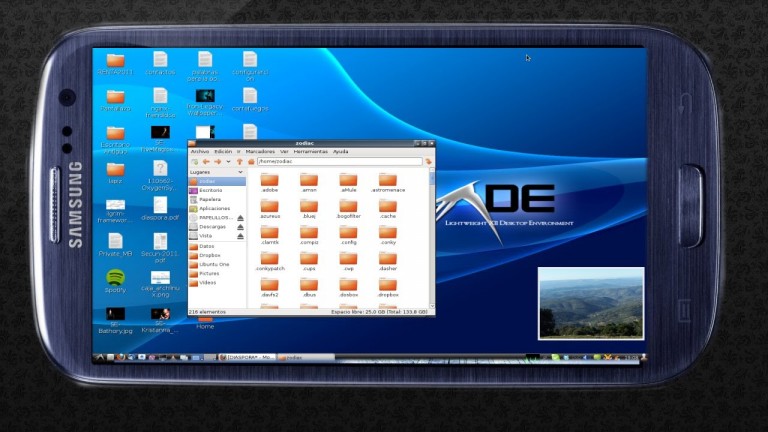
Подробная инструкция по подготовке и сборке всех необходимых модулей для запуска приложений Linux на android системах
Всем хороши Android устройства, но порой им крайне не хватает возможностеи и утилит, имеющихся в настольной Linux. Отдельные инструменты, такие как Terminal IDE, частично выручают, но некоторого нужного функционала в них нет. Как же…