
Zarp — это инструмент для атаки сетей, заточенный под атаки в локальных сетях. Это не просто набор эксплойтов для конкретных уязвимостей — инструмент использует в своей работе архитектурные недостатки сетей, протоколов и так далее. Программа может работать с несколькими системами одновременно и все делать параллельно: отравлять трафик, снифать, дампить важную информацию и просто атаковать напрямую. Различные сниферы включают автоматический парсинг имен пользователей и паролей из различных протоколов, как HTTP, так и других. Есть также и грубые атаки, такиекак DoS.
Инструмент полностью написан на Pythonи для своей работы еще использует известную библиотеку Scapy. Также для полной функциональности программы может потребоваться наличие следующих инструментов: airmon-ng suite, tcpdump, libmproxy, paramiko, nfqueue-bindings.
Программа может работать как в режиме командной строки, так и в интерактивном режиме.
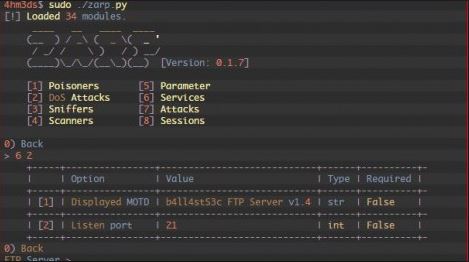
Основные группы возможностей:
• Poisoners;
• DoS Attacks;
• Sniffers;
• Scanners;
• Parameter;
• Services;
• Attacks;
• Sessions.
В текущей версии программы представлено 34 модуля.

Скачать данный инструмент можно по адресу: https://github.com/hatRiot/zarp