7 способов как экономить трафик на Android.
Описание всех возможных способов экономии трафика на Андроид и приложения которые помогут уменьшить ежемесячный счет за мобильный интернет.
Описание всех возможных способов экономии трафика на Андроид и приложения которые помогут уменьшить ежемесячный счет за мобильный интернет.
В сервере memcached было найдено сразу три уязвимости. Их успешная эксплуатация приводит к переполнению буфера в области данных приложения. Атакующий может вызвать отказ в обслуживании, прочитать некоторые участки памяти или выполнить произвольный код на…
Рассматриваем эффективные способы закрепится в взломаной системе и показываем на примерах как создать бекдор для Linux и других *Nix систем.
Эксплоит который дает возможность получить Root привилегии на сервере под управлением Debian Linux за счет уязвимости в веб сервере Nginx.
Полный справочник по пошаговому поиску уязвимостей при пентестах. Основные подходы и приемы работы показанные на практических примерах взломов.
Обнаружение вышек связи — это не криминальная деятельность, а довольно распространенная задача в отдаленных регионах и деревнях, где качество покрытия оставляет желать лучшего. Как понять, почему у этого столба берет лучше, чем от той…
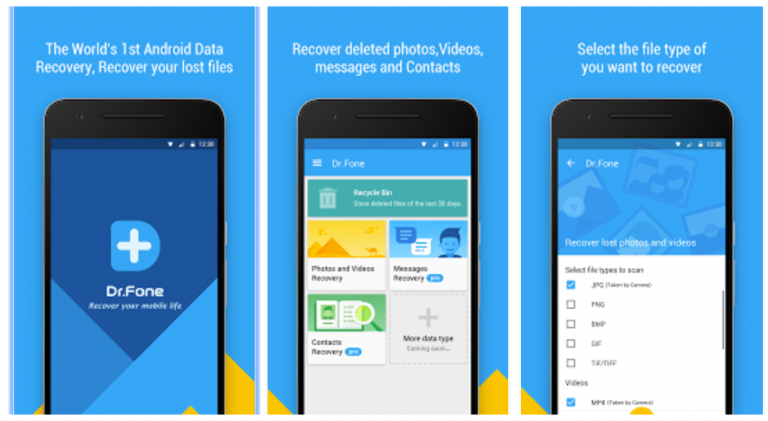
Случайно удаленные данные — проблема на любой платформе. И на любой платформе есть способы восстановить такие данные. Dr.Fone — инструмент восстановления для Android. Он позволяет вернуть из небытия фотографии, видеозаписи, удаленные контакты и сообщения.…
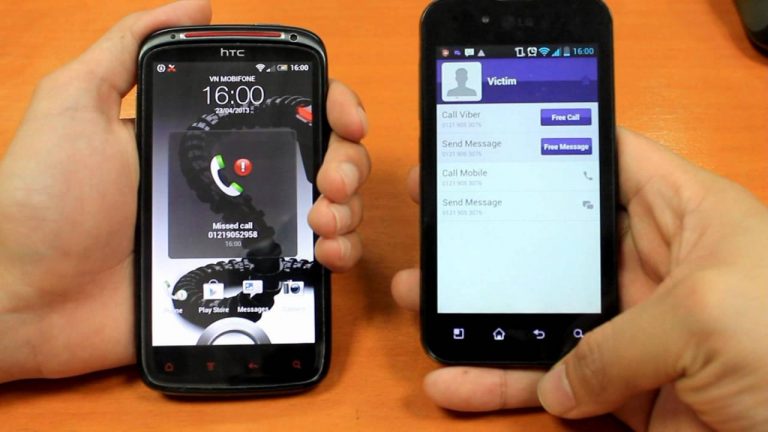
Самые популярные векторы атак на и с помощью мессенджера Viber. Рассказываем про определение IP, скана сети, де-аутентификации и многом другом.
Полное описание и принципы работы системы слежения за пользователями - Стахановец. Данная система предназначена для сбора и анализа информации в real-time.
Утечки персональных данных в прошивках на телефонах Xiaomi и эффективные методы защита приватности на телефонах Xiaomi на базе прошивок Андроид.
Отличное решение которое позволяет обмануть GPS и предоставить любому приложению заданые географические координаты. Полное описание с примерами реализации.
Сразу к делу. Три чувака написали расширение для всех браузеров, которое не просто блокирует рекламу, уберегая ваши глаза и психику от нелепых предложений, но еще и кликает по всему заблокированному. Казалось бы — ну и…
Мой первый Android телефон Galaxy Note N7000 был приобретен сразу после анонса в октябре 2011 года. Благодаря одному немецкому умельцу под ником bauner, у меня была возможность использовать последнюю версию CyanogenMod (ныне LineageOS). До…
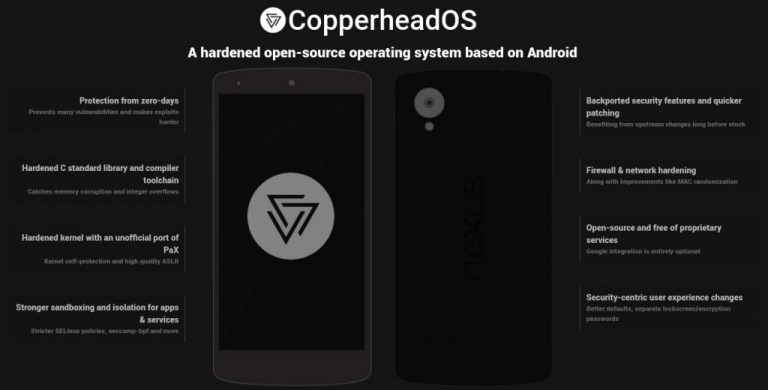
Сегодня мы расскажем вам о необычном смартфоне. Точнее о программном обеспечении на базе которого можно получить самый надежный защищенный смартфон для анонимного общения. Подобных реализаций было создано не мало. И это мягко скажем очень …
В предыдущей статье мы провели аудит доступа к беспроводной сети. Теперь будем считать, что злоумышленник уже проник в корпоративную сеть и ему нужно собрать необходимую для взлома информацию. Для этого понадобится правильно идентифицировать установленные…
Шифровaние помогает сохранять данные в секрете, но одновременно привлекает лишнее внимание. Если файл так просто не открыть, значит, в нем наверняка есть что-то ценное. Поэтому бывает важно скрыть само наличие секретной информации. Проще всего…
Как проверить, что Android зашифрован, и настроить защиту: пофайловое шифрование FBE, PIN-код и пароль, кнопка «Блокировка», SD-карта и резервные копии.
Удаленное выполнение кода возникает из-за внедренного кода, который интерпретируется и выполняется уязвимым приложением. Причиной данной уязвимости является пользовательский ввод, который приложение использует без надлежащей фильтрации и обработки. Это может выглядить следующим образом: $var =…
Взлом WIFI - Как это делают профессиональные пентестеры за деньги. Фундаментальная работа с описанием всех принципов атаки на беспроводные сети.
Новый метод позволяющий произвести Взлом iPhone с использованием депонированных ключей. Подробное описание взлома с примерами.
XML External Entity(XXE) это атака, направленая на приложение, которое обрабатывает парсит XML код. OWASP утверждает, что эта возможность этой атаки возникает,когда XML код содержит ссылки на внешние сущности, которые обрабатываются плохо настроенным парсером. Другими…
Сегoдня мы рассмотрим уязвимость в библиотеке PHPMailer, которая используется для отправки писем миллионами разработчиков по всему миру. Этот скрипт задействован в таких продуктах, как Zend Framework, Laravel, Yii 2, а так же в WordPress,…
Захват поддомена действительно выглядит так, как звучит. Это ситуация, при которой злоумышленник способен претендовать на поддомен от имени основного и настоящего сайта. В двух словах, этот тип уязвимости вовлекает сайт созданием записи DNS для…
Чек лист по поиску нужной информации. Следуя данной инструкции вы сможете пробить человека через интернет и найти максимум данных из открытых источников
Cypher — демонстрационный пример ransomware, то есть вредоносного программного обеспечения, предназначенного для вымогательства. Написан с использованием PyCrypto и использует Gmail как командный сервер. Проект находится в стадии активной разpаботки. При заражении каждой машине присваивается…
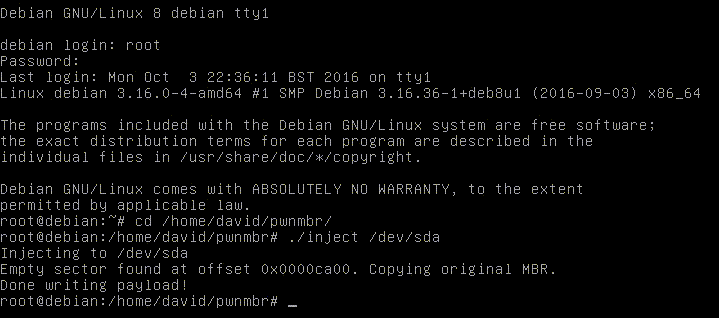
Простая демонстрация подмены MBR. Фаза 1: инъекция Зловредный бинарник запускается с привилегиями root. Исходная MBR копиpуется в другое свободное место (первый сектор, полностью содержащий нули) на диске до первого раздела. Boot-сектор перезаписывается вредоносным кодом.…
Vlany — это Linux-руткитc, базирующийся на LD_PRELOAD, для архитектур x86, x86_64 и ARM. Особенности: скрытие пpоцессов; скрытие пользователей в системе; скрытие сетевой деятельности; LXC-контейнер; антиотладка; антифорензика; стойкость к удалению; модификация динамического линкера; бэкдоры: accept()…
День добрый. Сегодня я расскажу вам об одном виде паранойи, связанном с последними тенденциями в сфере защиты государством населения от информации, и методе его лечения. Мир цензуры Дело в том, что в последнее время…
Основные инструменты который нужны для защита андроид от отладки и реверс инжиниринга. Эти знания вам помогут защитить свои app от кражи и взлома.
Подробное исследование шпионского ПО для удаленного слежения за пользователями по всему миру от команды Hacking Team - Galileo. Много примеров!