Самые полезные команды SSH Linux и примеры их применения.
Примеры практического применения различных консольных команд *NIX систем. Рассматриваем самые полезные команды SSH и где вы их можете применять в жизни.
Рубрика
Примеры практического применения различных консольных команд *NIX систем. Рассматриваем самые полезные команды SSH и где вы их можете применять в жизни.
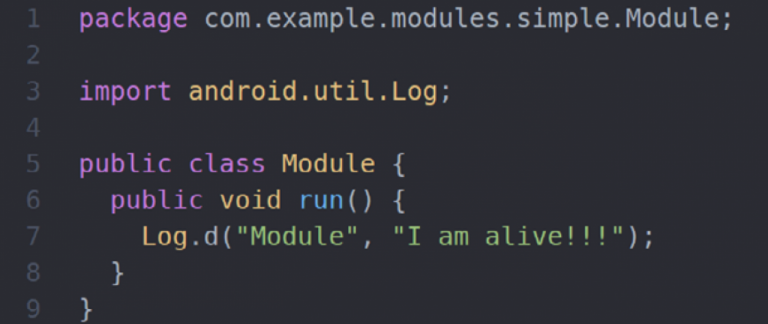
Показываем на простых примерах как написать троян под андроид. Вы научитесь писать вирусы под андроид в несколько простых уроков с помощью наших примеров.
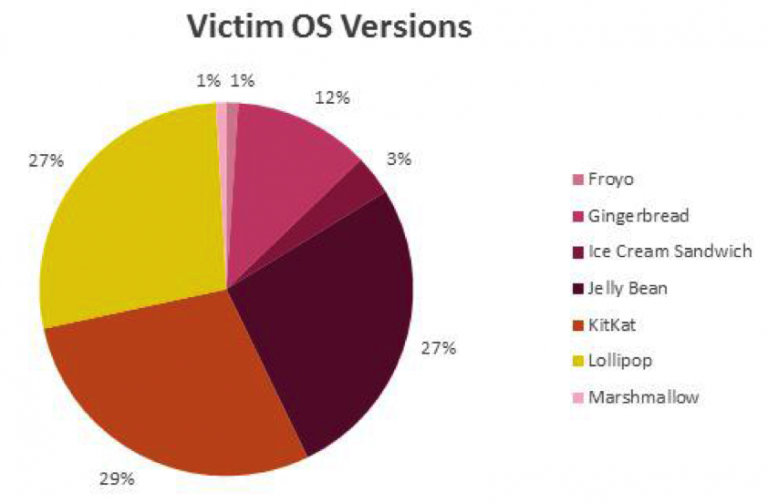
Хронология заражения и взлома пользователей интернет банкинга с помощью вируса MARCHER. Рассматриваем на примерах, как взломать интернет банк пользователей.
TLS-Attacker — это фреймворк на языке программирования Java для анализа TLS-библиотек. Он способен отправлять произвольные сообщения протокола в произвольном порядке в TLS-общении и определять их модификацию, используя предоставленный интерфейс. Это дает разработчику возможность достаточно…
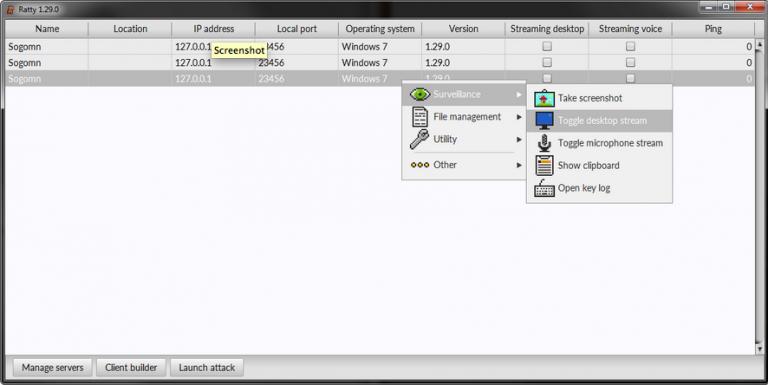
Ratty — это программа на языке программирования Java для удаленного управления своей или не своей системой. Программа состоит из клиентской и серверной части. В итоге можно выполнять ряд команд на удаленной системе. GUI-интерфейс отображает…
В прошлой статье мы рассмотрели образцово-показательную реализацию резервного копирования данных на примере устройств Apple iOS. А как обстоят дела на других платформах? Сегодня мы изучим главного антагониста iOS — платформу Google Android и выясним,…
подробная инструкция Как удалить OUTLOOK c Android телефона. Вы можете это сделать сами в течении 10 минут применив несколько простых хаков.
Проводим практическое исследование мобильного приложения Mail.ru и показываем на практике как взломать Mail.ru приложение для Android и получить доступ.
FeatherDuster — инструмент на Python для взлома криптографии, который пытается сделать выявление и эксплуатацию слабых криптосистем как можно проще. Библиотека Cryptanalib, его независимая часть, может использоваться отдельно от FeatherDuster, что дает возможность применять ее…
Halcyon — это среда разработки, сфокусированная на скриптах для легендарного сетевого сканера Nmap. Для тех, кто не в курсе: для Nmap можно создавать так называемые NSE-скрипты и расширять его функциональность. Данная среда разработки написана…
Не нужно быть хакером чтобы знать как найти уязвимости в Android, для этого достаточно знать какими инструментами нужно пользоваться. Читайте об одном таком
Самое полное описание всех достоинств Root Android. Только с помощью root вы можете раскрыть весь потенциал вашего смартфона под управлением Андроид.
DSCompromised — это фреймворк на PowerShell для управления системами и их заражения через Windows Desired State Configuration (DSC). DSC — это новая технология в Windows Management Framework 4.0 (PowerShell версии 4), установленная по умолчанию…
Smod — это модульный фреймворк с разными диагностическими и оффенсив-возможностями, которые могут тебе пригодиться при пентесте протокола Modbus, наиболее часто встречающегося в технологических сетях. Это полная реализация Modbus-протокола на Python с помощью библиотеки Scapy.…
Наигравшись с подбором ключей в WEP сетях, было решено собрать одну универсальную программу для взлома WIFI. И было решено связать сниффер, дешифратор и поисковик сетей в единый комплекс, чтобы не только отлавливать пакеты, но…
Применяем Shell команды на практике. Справочник по shell командам которые нужны на каждый день и пригодятся для любого системного администратора.
В данной статье мы поговорим про создание поддельной точки доступа. В рамках тестирования на проникновение возникает очень много вариантов использования поддельной точки доступа (Rogue AP, Fake AP) и они относятся в основном к реализации…
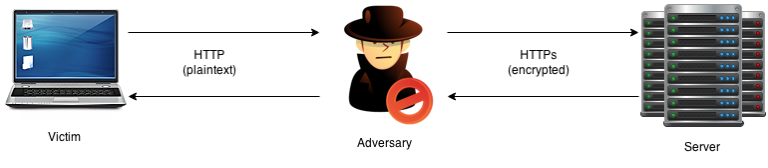
Во время тестирования на проникновение часто хочется посмотреть что же происходит в HTTPS сессиях между клиентом и сервером, а так же получить из этих сессий полезные данные. Один из способов обхода HTTPS, чтобы перехватить…
Как известно, Windows 10 отправляет очень много данных «на базу» в Microsoft — в сентябре прошлого года мы публиковали исследование того, что и куда отсылается. Пришло время обновить знания о том, как пресекать такое…
Операционная система Microsoft под названием Windows 10 была официально запущена в конце июля. С конца прошлого года было организовано бесплатное тестирование этой операционной системы. Да и сейчас воспользоваться новой версией операционной системы Microsoft бесплатно…
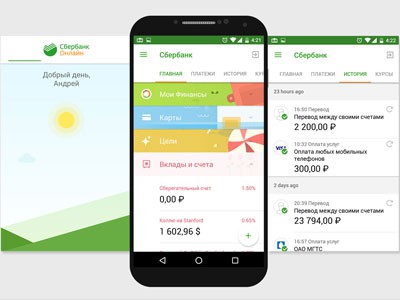
Подробный анализ приложение сбербанк онлайн, оптимизация энергопотребления телефона и установка прав доступа для ограничения сбора приватных данных
Разбираем все особенности системы резервного копирования iOS. Исследуем возможные векторы атак направленные на взлом системы резервного копирования iOS.
Данная статья расскажет тебе, как окончить университет с крутыми оценками без регистрации и отправки СМС, не посещая занятия. Во многих университетах используются автоматизированные информационные системы (АИС), которые содержат информацию об отметках обучающихся, результаты экзаменов,…
RouterSploit — это атакующий фреймворк с открытым исходным кодом на Python, специально нацеленный на встраиваемые устройства типа роутеров. Для установки достаточно трех команд: # git clone https://github.com/reverse-shell/routersploit # cd routersploit # pip install -r…
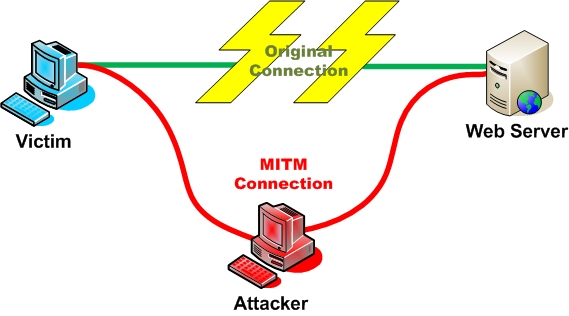
Чтобы в рамках тестирования на проникновение быстрее провести MitM атаку с использованием поддельного DHCP сервера (как создать поддельный DHCP сервер рассказывается в статье Yersinia. Создание поддельного DHCP (Rogue DHCP) сервера, как провести DoS атаку…
После публикации предыдущего материала по взлому автомобильной сигнализации мы решили продолжить данную тематику и рассмотреть другие технические решения, которые позволяют провести атаки на автомобильные системы. Сегодня мы рассмотрим одно из таких решений - фреймворк…
Создание Rogue DHCP севрера с помощью фреймворка Yersinia и проведение MITM атаки с помощью перенаправления клиентов на заданый IP адрес. Примеры атаки.
более 50 команд ADB в примерах, которые позволяют получить полное управление над Android телефоном и выполнять множество твиков, хаков и просто настроек.
Всем привет. Как часто ты натыкаешься на скрипты администрирования MySQL? Лично я — постоянно. То Adminer проскочит, то старичок Sypex dumper промелькнет на периметре. Или, может быть, тебе попался скрипт, который может импортировать данные…
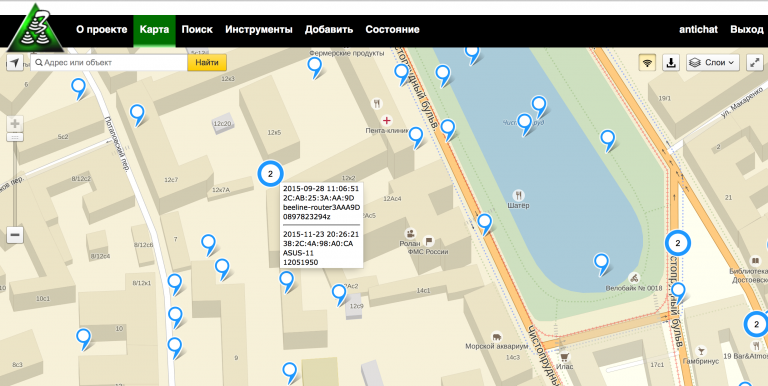
Мы уже неоднократно писали о замечательном проекте под названием WiGLE, участники которого собирают информацию о точках доступа Wi-Fi по всему миру. Но, как верно подметил один из читателей, отдельного упоминания заслуживает и его русский…