Как полиция может извлечь информацию из iOS устройств.
Подробный гайд по криминалистике и анализу мобильных устройств Apple. Показываем подробные примеры как извлечь информацию из iOS устройств на практике.
Рубрика
Подробный гайд по криминалистике и анализу мобильных устройств Apple. Показываем подробные примеры как извлечь информацию из iOS устройств на практике.
Повышение полномочий на Binary.com Сложность: Низкая Url: binary.com Ссылка на отчет: https://hackerone.com/reports/9824716 Дата отчета: 14 ноября 2015 Выплаченное вознаграждение: $300 Описание: Это очень простая уязвимость, которая не требует длинных пояснений. В двух словах, в…
Разбираем вопросы безопасности приложений Андроид. На подробных примерах показываем как взломать платное приложение на Android и сделать его бесплатным.
Уязвимости в логике приложений отличаются от тех, что мы обсуждали до этого момента. В то время, как HTML-инъекции, HTML Parameter Pollution и XSS включают отправку какого либо вида потенциально вредоносных данных, уязвимости, основанные на…
Что такое CSRF (Cross Site Request Forgery) Cross Site Request Forgery, или CSRF, является атакой, которая осуществляется в тот момент, когда вредоносный сайт, письмо, сообщение, приложение или что-либо иное заставляет браузер пользователя выполнить некоторые…
Среди многочисленных WIFI протоколов защиты, WPA является самым надежным и казалось бы, установив хороших пароль, взломать методом грубой силы его практически не возможно. Но к сожалению существуют, другие, более радикальные методы. К примеру методы…
CRLF, или Carriage Return Line Feed, относится к тому типу уязвимостей, которые происходят, когда юзер вставляет CRLF в приложение. Символы CRLF означают конец строки для множества интернет-протоколов, включая HTML, и выглядят как %0D%0A, что…
На простых примерах изучаем что такое HPP атака. Как провести HPP в социальных сетях. Риски при HPP атаках. Уроки хакинга. Глава 3
Беспроводная связь редко радует скоростью и стабильностью, особенно если хотспот расположен за пару комнат или (кхе-кхе!) в другой квартире. Практика показывает, что для повышения уровня сигнала не всегда нужно покупать новое оборудование. Достаточно выполнить…
Подробно рассматриваем что такое HTML иньекция, примеры ее использования при взломе различных сайтов. Как применить HTML иньекцию в реальных атаках.
Первая глава книги Уроки хакинга, раскажет вам о базовых понятиях устройства основных элементов сетевого стека и HTML протокола. Это необходимый минимум.
На сколько хорошая защита персональных данных в Windows 10? Проводим подробные тесты и выявляем все способы утечки персональных данных в OS Windows 10
Разбираем простейший пример шелл-кодинга и как на его основе можно создать вирус для Linux. Обьясняем простым и понятным языком на примерах, этапы создания.
Подробное исследование уязвимостей TP-LINK HS110. Показываем реальный взлом умной розетки. IoT приносит все больше опасностей по мере своего распространения
После 10 лет разработки (именно столько стукнуло проекту) наконец-то индекс версии Intercepter-NG дошел до 1.0. По сложившейся традиции выход обновлений под Windows происходит раз в году, и юбилейный релиз действительно удался. Хочется поблагодарить всех…
Мобильные устройства настолько тесно переплелись с повседневной жизнью, что отсутствие смартфона под рукой может вызвать панику. А уж если он сломался, то и говорить нечего. Для многих это грозит потерей тысяч нервных клеток. В…
Разбираемся с взломом windows резервных копий который делаются автоматически с вашего PC, Планшета или телефона. Оказывается взломать их достаточно просто.
Подробный разбор и пример эксплуатации уязвимости при атаке парсера RSS который построен на библиотеке Snoopy.
Инструмент EmPyre — это RAT (Remote Access Trojan), основанный на Empire framework для операционных систем Linux и Mac. Если в твоих задачах встречается большой зоопарк подобных систем, то ты не останешься равнодушным к данному…
Практические примеры исходного кода Как взломать Blackberry. В статье вы узнаете чем отличается Blackberry от других мобильных платформ и как ее можно взломать
Как сделать свой телефон уникальным? В этом вам поможет наша подборка лучших приложений для Android. И сейчас вам даже не нужно получать ROOT доступ!
Красота и удобство Android в том что мы можем его легко настроить под себя. Сегодня мы вам раскажем и покажем как изменить интерфейс Android.
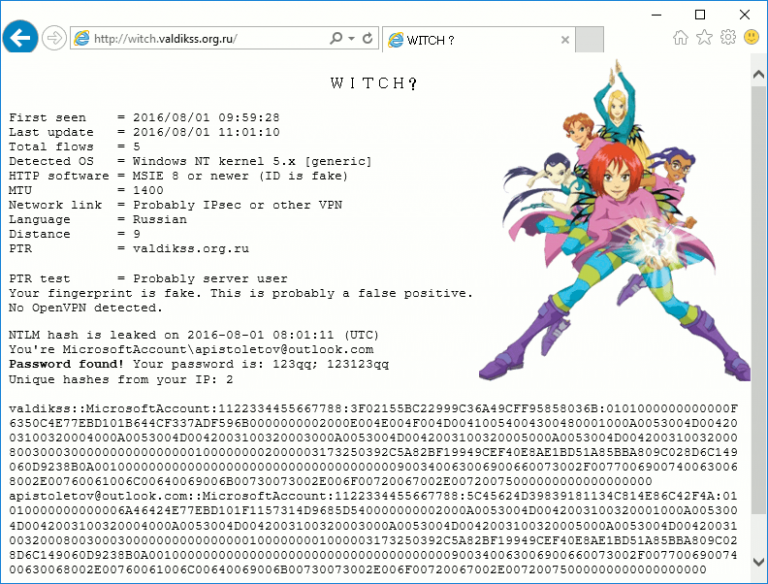
Как раскрыть Реальный IP Windows при этом собрав множество полезной информации, включая реальный IP компьютера, несмотря на использования VPN.
Расказываем о типичных признаках взлома Wordpress и в подробных примерах, объясняем что делать при взломе сайта, как удалить вирусы и защитить сайт.
Проект TriforceLinuxSyscallFuzzer представляет собой набор файлов, предназначенных для фаззинга системных вызовов ядра Linux x86_64 при помощи AFL и QEMU. Естественно, для самого фаззинга необходим также образ ядра, в котором предполагается поиск уязвимостей. Данный набор…
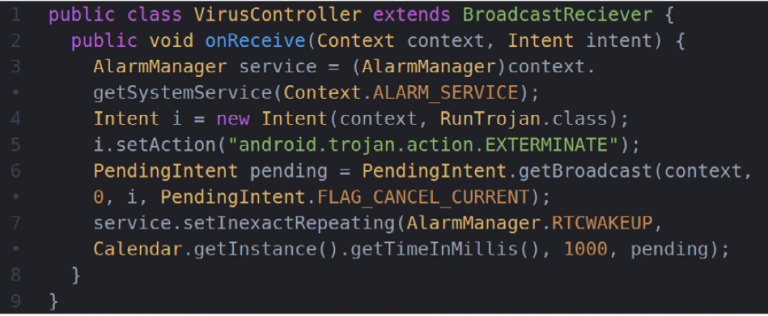
Самые модные тенденции в создании и распространении вирусов для Android пойдет речь в этой статье. Простых примеры как работают вирусы для Android.
Инструмент Rudra призван предоставить разработчику дружелюбный фреймворк для всестороннего анализа PCAPи PE-файлов. После сканирования он генерирует отчеты, которые включают структурные свойства файлов, визуализацию энтропии, степень сжатия и другие данные. Эти сведения, наряду с информацией…
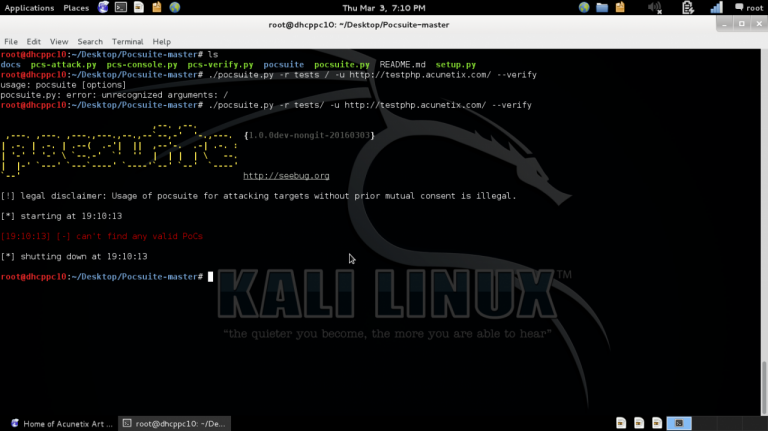
Pocsuite — это фреймворк на Python с открытым исходным кодом для удаленного тестирования на уязвимости. Фреймворк поддерживает два режима работы: • валидации; • эксплуатации. При этом на вход Pocsuite может получать список целей и…
Статья показывает пример, как написать парсер для веб сайта с помощью которого вы можете вытащить контент с любого сайта и превратить его в обычный текст.
Как спарсить данные с веб сайта? Показываем на простых примерах, как написать простой парсер и получить данные с сайта в автоматическом режиме.