Рубрика

web

Raptor WAF для защиты от SQL иньекций.

web 1 мин

Raptor — это файрвол для веб-приложений, написан на С с использованием DFA (deterministic finite automation) и нацелен на блокирование SQL-инъекций, cross site scripting и path traversal. Начнем с небольшого примера использования/проверки. Поднимем HTTPd-сервер на…
Уязвимости в логике приложений. Примеры. Уроки хакинга. Глава 6

web 4 мин

Повышение полномочий на Binary.com Сложность: Низкая Url: binary.com Ссылка на отчет: https://hackerone.com/reports/9824716 Дата отчета: 14 ноября 2015 Выплаченное вознаграждение: $300 Описание: Это очень простая уязвимость, которая не требует длинных пояснений. В двух словах, в…

Уязвимости в логике приложений. Уроки хакинга. Глава 6

web 6 мин

Уязвимости в логике приложений отличаются от тех, что мы обсуждали до этого момента. В то время, как HTML-инъекции, HTML Parameter Pollution и XSS включают отправку какого либо вида потенциально вредоносных данных, уязвимости, основанные на…

Использование на практике CSRF. Уроки хакинга. Глава 5.

web 7 мин

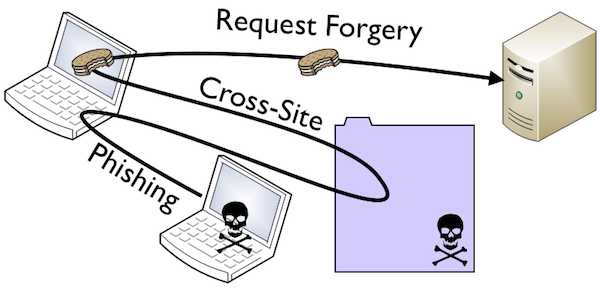
Что такое CSRF (Cross Site Request Forgery) Cross Site Request Forgery, или CSRF, является атакой, которая осуществляется в тот момент, когда вредоносный сайт, письмо, сообщение, приложение или что-либо иное заставляет браузер пользователя выполнить некоторые…

Что такое CRLF инъекция, примеры использования. Уроки хакинга, глава 4.

web 5 мин

CRLF, или Carriage Return Line Feed, относится к тому типу уязвимостей, которые происходят, когда юзер вставляет CRLF в приложение. Символы CRLF означают конец строки для множества интернет-протоколов, включая HTML, и выглядят как %0D%0A, что…

Взлом WordPress и как с этим бороться.

web 17 мин

Расказываем о типичных признаках взлома Wordpress и в подробных примерах, объясняем что делать при взломе сайта, как удалить вирусы и защитить сайт.

Пишем парсер для веб сайта. Продолжение

web 4 мин

Статья показывает пример, как написать парсер для веб сайта с помощью которого вы можете вытащить контент с любого сайта и превратить его в обычный текст.

Пример парсера для web сайтов.

web 6 мин

Как спарсить данные с веб сайта? Показываем на простых примерах, как написать простой парсер и получить данные с сайта в автоматическом режиме.

Как взломать систему учета (АИС) в университете.

web 9 мин

Данная статья расскажет тебе, как окончить университет с крутыми оценками без регистрации и отправки СМС, не посещая занятия. Во многих университетах используются автоматизированные информационные системы (АИС), которые содержат информацию об отметках обучающихся, результаты экзаменов,…

Чтение файлов с помощью MYSQL клиента

web 2 мин

Всем привет. Как часто ты натыкаешься на скрипты администрирования MySQL? Лично я — постоянно. То Adminer проскочит, то старичок Sypex dumper промелькнет на периметре. Или, может быть, тебе попался скрипт, который может импортировать данные…

Фальсификация HTTP заголовков методом GET и POST запросов

web 3 мин

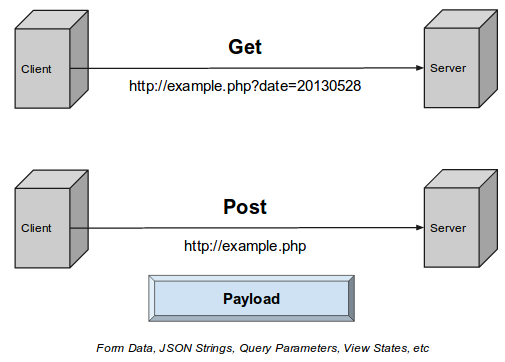
Статья посвящена, как вы уже догадались, фальсификации HTTP заголовков мотодом GET и POST запросов. Данная статья не является мануалом ко взлому механизма аутентификации, а лишь способом тестирования на проникновение (как это сейчас модно называть)…

Поиск информации в даркнет. DarkSearch

web 1 мин

Людей притягивает то, что запрещено, — это всегда интересно. Есть вещи, которые специально скрываются от глаз обычных пользователей, и там порой надо уметь искать нужную информацию. Проект Darksearch позволяет искать нужную информацию в скрытых…

Droopescan — сканер популярных CMS

web 1 мин

Droopescan — это сканер для поиска проблем/уяз- вимостей в ряде CMS (Content Management System). В первую очередь — в Drupal, SilverStripe, WordPress и еще немного Joomla. Можно отдельно отметить, что инструмент имеет плагинную архитектуру.…

Как продлить существование web shell

web 11 мин

Забегая вперед скажу, что тут речь будет идти не столько о продлении жизни iframe и web shell, сколько об альтернативе ему, что позволяет сливать траф дольше, даже после того, как админ опомниться, так что…

Как внедрить инъекцию через JSON/XML-заглушки для API

web 1 мин

Как найти уязвимости там, где их ещё никто не искал? Попробуй перевести POST-запрос, например, для аутентификации в JSON- или XML-формат. Идея в том, что разработчики часто оставляют различные способы аутентификации, обычно, для дальнейшего использования…

Kitty — фреймворк для фаззига.

web 1 мин

Kitty — это модульный фреймворк для фаззинга на Python с открытым исходным кодом. Появился на свет он под впечатлением от таких известных фаззеров, как Sulley и Peach. Как говорят сами создатели этого фреймворка, при…

Получаем RCE в SAML через XSLT

web 2 мин

Мы уже рассматривали атаки с использованием XSLT, но все равно стоит напомнить, что это за технология. Она позволяет с помощью XSL-стиля поменять структуру XML. Но для нас XSLT интересен тем, что позволяет напрямую писать…

SuperSerial — хакерский инструмент для поиска Java сериализации

web 4 мин

Стоило нам начать подробно разбирать Java-сериализацию, как этот вектор атаки стал настолько модным, что ломают с его помощью все подряд. Я знаю как минимум с десяток продуктов, в которых была найдена соответствующая уязвимость, и…

Как определить OS клиента через JavaScript

web 5 мин

Подходы по детектированию ОС сервера всем давно известны - отправляем n-ое количество сообщений, на основе полученных ответов проводим анализ с некой базой или выявляем ключевые слова, признаки содержания и структуры определенной инфы и уже…

XXE атаки на простых примерах.

web 4 мин

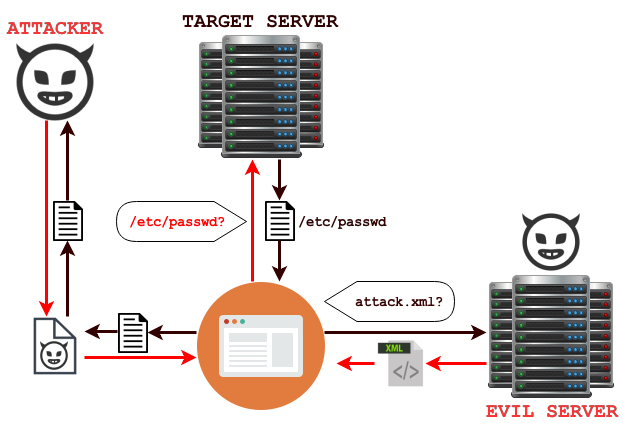
«Новое – это хорошо забытое старое» мигом вспомнилась мне поговорка, когда при оценке защищенности очередного веб-приложения успешно прошла атака XXE. Немедленно захотелось написать об этом пару слов, ибо: - XML-транспорт занял одно из доминирующих…