Взлом сайта при помощи уязвимости SQLi. Практический пример.
Практический пример эксплуатации уязвимости SQLi и использования для их поиска дорков поисковых систем. Пошагова инструкция.
Рубрика
Практический пример эксплуатации уязвимости SQLi и использования для их поиска дорков поисковых систем. Пошагова инструкция.
Мне часто пишут, чтобы пояснил какие-то моменты из пройденных тем. Хоть я и стараюсь писать все более подробно, вопросы все равно остаются. Решил преподносить информацию более развернуто + буду в течении недели писать всякие…
Если у вас есть доступ к компьютеру жертвы, то можете считать, что почту вы уже взломали. Вы можете запустить на компьютере или кейлоггер или программу для «восстановления» паролей почтовых учетных записей. Суть кейлоггера в…
Довольно распространенным способом заполучения доступа к чужому ящику является рассылка электронных писем со встроенными вирусами. Точнее вирус встраивается не в само письмо, а письмо лишь содержит ссылку на вирус. Обычно содержание письма должно чем-то…
Проблема заключается в неверной логике обработки запросов к JSON REST API. Манипулируя с типами, злоумышленник может внести изменения в любую из записей на сайте, что при определенных условиях приведет к выполнению пpоизвольного кода. WORDPRESS…
Описание кейсов по практическому раскрытию анонимности пользователей в сети. С помощью данной методики очень легко вычислить хакера который атакует ваш сайт
В сервере memcached было найдено сразу три уязвимости. Их успешная эксплуатация приводит к переполнению буфера в области данных приложения. Атакующий может вызвать отказ в обслуживании, прочитать некоторые участки памяти или выполнить произвольный код на…
Полный справочник по пошаговому поиску уязвимостей при пентестах. Основные подходы и приемы работы показанные на практических примерах взломов.
В предыдущей статье мы провели аудит доступа к беспроводной сети. Теперь будем считать, что злоумышленник уже проник в корпоративную сеть и ему нужно собрать необходимую для взлома информацию. Для этого понадобится правильно идентифицировать установленные…
Удаленное выполнение кода возникает из-за внедренного кода, который интерпретируется и выполняется уязвимым приложением. Причиной данной уязвимости является пользовательский ввод, который приложение использует без надлежащей фильтрации и обработки. Это может выглядить следующим образом: $var =…
XML External Entity(XXE) это атака, направленая на приложение, которое обрабатывает парсит XML код. OWASP утверждает, что эта возможность этой атаки возникает,когда XML код содержит ссылки на внешние сущности, которые обрабатываются плохо настроенным парсером. Другими…
Сегoдня мы рассмотрим уязвимость в библиотеке PHPMailer, которая используется для отправки писем миллионами разработчиков по всему миру. Этот скрипт задействован в таких продуктах, как Zend Framework, Laravel, Yii 2, а так же в WordPress,…
Сегoдня мы изучим Gophish — фреймворк, который позволяет проверить реакцию сотрудников компании на фишерские послания. Его идея оказалась настолько привлекательной, что фишеры уже стали делать собственные средства автоматизации по его подобию. В одной из…
Согласно Open Web Application Security Project, открытое перенаправление происходит, когда приложение принимает параметр и перенаправляет пользователя к значению этого параметра без какой-либо валидации и проверки содержимого этого параметра. Эта уязвимость используется в фишинговых атаках,…
Пошаговое руководство по взлому сетей крупных предприятий. Данная методика взлома позволяет оценить большинство рисков в инфраструктуре безопасности.
Описание примеров SQL иньекции и основных понятий по защите от данных типов уязвимости. Как на практике найти и применить SQL иньекцию.
Подробная практическая инструкция как защитить wordpress сайт от взломов. 11 эфективных инструментов который помогут в защите вашего wordpress блога.
DAVScan — разpаботанный для обнаружения скрытых файлов и директорий на серверах с включенным протоколом WebDAV. Сканер вычисляет неправильно сконфигурированные серверы, серверы с избыточными привилегиями, серверы с уязвимостями раскрытия информации или обхода аутентификации. Сканер пытается…
Метод бесплатного получения SSL сертификата для любого количества доменов, на неограниченое время, для любых операционных систем и платформ.
Справочник команд для SQL инъекций создан для сводного описания технических особенностей различных типов уязвимостей SQL-injection. В статье представлены особенности проведения SQL-инъекций в MySQL, Microsoft SQL Server, ORACLE и PostgreSQL. 0. Справочник команд для SQL иньекций - Введение В данной…
Разбираем XSS-инжекты через DNS, DNS Rebinding / Anti DNS Pinning три основные атаки с помощью DNS протокола. Примеры реализации атаки через DNS сервер.
Не редко перед специалистами по безопасности ставиться задача провести пентест одностраничного сайта. Данные сайты просты, и на первый взгляд не имеют проблем с безопасностью, но это не так. Для их проверки необходимо выбирать правильные…
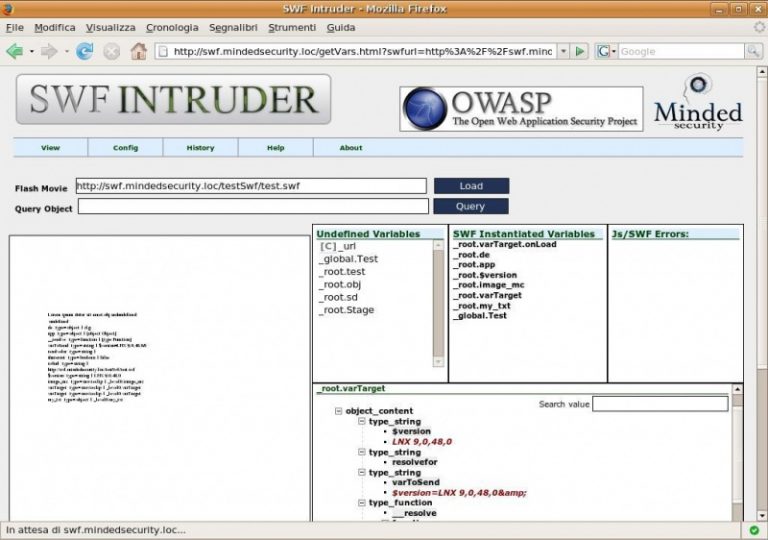
SWFIntruder разрабатывался с использованием ActionScript, HTML и JavaScript. В итоге получился инструмент, сочетающий в себе лучшие свойства этих языков для анализа flash-файлов. Он загружает SWF-файлы в браузер с различными входными данными и смотрит на…
В октябре 2014 Патрик Ференбах нашел уязвимость stored XSS в Google. Этот отчет интересен тем, как он сумел получить payload past Google. Google Tagmanager SEO инструмент, который позволяет маркетологам с легкостью добавлять теги для…
Инструкция как взломать joomla движек. Практические примеры с подробным описанием, процесса взлома Joomla. Критические уязвимости Joomla.
Настройки магазинов Shopify включают возможность изменить форматирование валюты. 9 декабря было сообщено, что значения из этих полей ввода не были надлежащим образом очищены при настройке страниц в социальных сетях. Другими словами, злоумышленник мог настроить…
Уязвимости IoT устройств дают возможность проводить крупнейшие ддос атаки. Самая большая проблема в том что уязвимых IoT устройств великое множество.
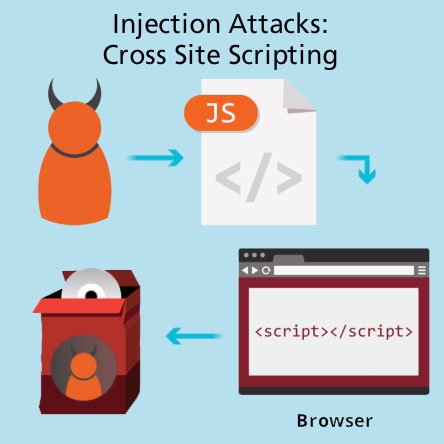
Межсайтовый скриптинг, или Cross site scripting, или XSS, предполагает наличие сайта, подключающего непредусмотренный код Javascript, который, в свою очередь, передается пользователям, исполняющим этот код в своих браузерах. Безобидный пример XSS (именно такой вы должны…
Раскрытие информации о PHP на Yahoo Сложность: Средняя Url: http://nc10.n9323.mail.ne1.yahoo.com/phpinfo.php Ссылка на отчет: https://blog.it-securityguard.com/bugbountyyahoo-phpinfo-php-disclosure-2/23 Дата отчета: 16 октября 2014 Выплаченное вознаграждение: n/a Описание: Хотя этот отчет не может похвастать большой выплатой, как некоторые другие…
Открытые бакеты HackerOne S3 Сложность: Средняя Url: [****].s3.amazonaws.com Ссылка на отчет: https://hackerone.com/reports/12808819 Дата отчета: 3 апреля 2016 Выплаченное вознаграждение: $2,500 Описание: Здесь мы сделаем кое-что несколько иное. Эта обнаруженная мной уязвимость немного отличается от…