
Защититься от вредоносной флешки можно за полчаса: отключите автозапуск, запретите неизвестным USB-устройствам работать без вашего разрешения, а на рабочих компьютерах заблокируйте съёмные накопители групповой политикой. Опасность не только в вирусе на диске — поддельная флешка может прикинуться клавиатурой (атака BadUSB) и ввести команды за вас. Ниже — как закрыть оба сценария на своих компьютерах под Windows и Linux.
Главное
- Главный риск сегодня — не автозапуск вируса (он отключён по умолчанию), а устройства BadUSB, которые выдают себя за клавиатуру и набирают команды.
- Windows Pro, Enterprise и Education блокируют все съёмные накопители одной групповой политикой «Removable Storage Access → Deny all access».
- В Linux список разрешённых USB-устройств ведёт USBGuard: всё, чего нет в списке, по умолчанию блокируется.
- Никогда не вставляйте найденную или подаренную флешку в рабочий компьютер — проверяйте её на изолированной машине или одноразовой системе.
- Полную защиту даёт сочетание мер: блокировка устройств + обновления + антивирус + контроль того, что физически подключают к портам.
Чем опасна чужая флешка
- Вредоносный файл на диске. Классика: исполняемый файл под видом документа. Автозапуск с флешек Windows отключила ещё в 2011 году, поэтому сам по себе вирус уже не стартует — нужен клик пользователя.
- BadUSB. Устройство объявляет себя USB-клавиатурой и после подключения само набирает команды — открывает консоль, скачивает и запускает файл. Так работают «rubber ducky» и подобные. Блокировка накопителей тут не спасает: для системы это клавиатура, а не диск.
- Эксплуатация уязвимостей драйверов. Редкий, но возможный сценарий: вредоносное устройство атакует сам USB-стек. Закрывается своевременными обновлениями системы.
Что понадобится
- Компьютер под Windows (для групповых политик — редакция Pro, Enterprise или Education) или Linux.
- Права администратора (Windows) или
sudo(Linux). - Для Linux — пакет
usbguardиз репозитория дистрибутива.
Шаг 1. Проверьте, что автозапуск отключён (Windows)
В современных версиях Windows автозапуск со съёмных носителей уже выключен, но стоит убедиться:
- Откройте Параметры → Bluetooth и устройства → Автозапуск.
- Выключите общий переключатель «Использовать автозапуск для всех носителей и устройств».
Для нескольких компьютеров то же самое задаётся политикой Конфигурация компьютера → Административные шаблоны → Компоненты Windows → Политики автозапуска → Отключить автозапуск → Включено → Все устройства.
Шаг 2. Заблокируйте съёмные накопители групповой политикой (Windows)
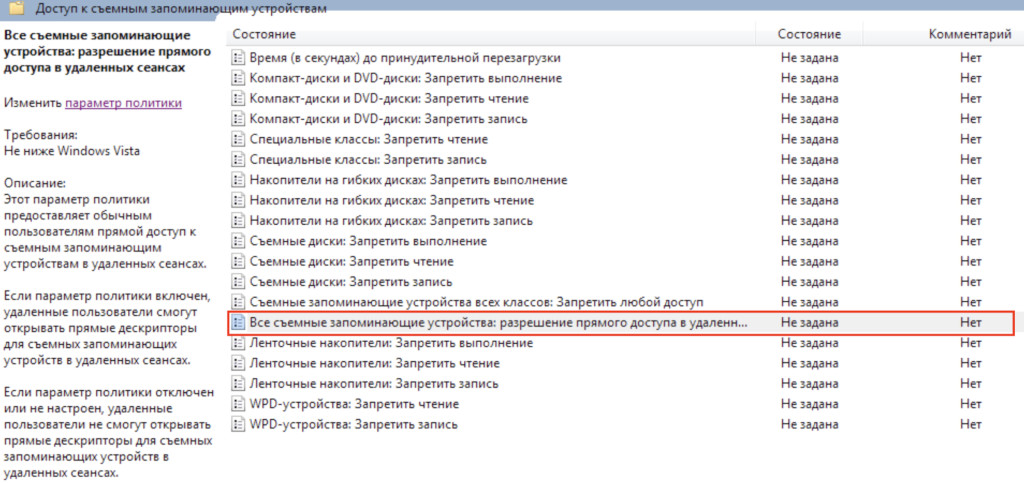
Если флешки на этом компьютере не нужны вообще, запретите их целиком. Сначала извлеките все подключённые накопители — к уже вставленным политика не применяется.
- Нажмите Win+R, введите
gpedit.msc. - Перейдите: Конфигурация компьютера → Административные шаблоны → Система → Доступ к съёмным запоминающим устройствам.
- Откройте «Съёмные диски всех классов: Запретить любой доступ», выберите «Включено».
- Примените политику: в командной строке от администратора выполните
gpupdate /force.
gpupdate /forceПосле этого Windows увидит флешку, но при открытии покажет «Расположение недоступно». Если нужно разрешить чтение, но запретить запись (чтобы с компьютера не копировали данные) — включите вместо этого политику «Съёмные диски: Запретить запись».
В Windows Home редактора gpedit.msc нет. Тот же запрет задаётся параметром реестра: в ветке HKLM\SOFTWARE\Policies\Microsoft\Windows\RemovableStorageDevices создайте параметр DWORD Deny_All со значением 1. Правьте реестр только с резервной копией.
Не пытайтесь «отключить USB» правкой службы USBSTOR (параметр Start): это ненадёжно, ломает уже подключённые устройства и не всегда срабатывает после перезагрузки. Используйте штатную политику.
Шаг 3. Защититесь от BadUSB
Блокировка накопителей не мешает поддельной «клавиатуре». Что помогает:
- Не оставляйте разблокированный компьютер без присмотра. BadUSB работает от имени текущего пользователя — на заблокированном экране команды ввести некуда.
- Включите запрос на новую клавиатуру. Некоторые антивирусы и средства защиты (например, в корпоративных EDR) умеют спрашивать подтверждение при подключении нового устройства ввода.
- В Linux используйте USBGuard (шаг 4): он контролирует любые USB-устройства, включая те, что представляются клавиатурой.
- Физически контролируйте порты. На ответственных машинах — опломбируйте порты или используйте заглушки, чтобы заметить несанкционированное подключение.
Шаг 4. Разрешите только доверенные USB-устройства (Linux)
USBGuard блокирует любое устройство, которого нет в белом списке. Порядок действий, чтобы не остаться без клавиатуры и мыши:
- Установите пакет:
sudo apt install usbguard # Debian/Ubuntu sudo dnf install usbguard # Fedora/RHEL - Подключите нужные устройства (клавиатуру, мышь) и создайте по ним список:
sudo usbguard generate-policy > rules.conf - Просмотрите файл и убедитесь, что клавиатура и мышь в нём есть, затем установите его:
sudo install -m 0600 -o root -g root rules.conf /etc/usbguard/rules.conf - Запустите службу:
sudo systemctl enable --now usbguard
Теперь при подключении нового устройства оно блокируется. Посмотреть и временно разрешить:
usbguard list-devices
sudo usbguard allow-device <номер>
Не запускайте службу до создания списка: USBGuard немедленно заблокирует всё, включая вашу USB-клавиатуру и мышь. Держите наготове вход по SSH или консоль.
Шаг 5. Безопасно проверяйте незнакомые флешки
- Проверяйте чужой накопитель только на изолированной машине: отдельный компьютер без сети и без ценных данных или одноразовая виртуальная машина.
- Загружайтесь с «живой» системы (например, с USB с Linux) — тогда вредоносный файл не попадёт в вашу основную ОС.
- Просканируйте содержимое антивирусом и загрузите подозрительные файлы на мультисканер (VirusTotal), не запуская их.
- Включите показ расширений файлов:
документ.pdf.exeвыдаёт себя только расширением.
Проверка результата
- Windows: вставленная тестовая флешка открывается с ошибкой «Расположение недоступно» (если включали полный запрет) или не даёт записать файл (если запрет только на запись).
- Автозапуск не срабатывает: при подключении накопителя ничего не запускается автоматически.
- Linux:
usbguard list-devicesпоказывает новое устройство со статусомblock, пока вы его явно не разрешите. - Служба активна после перезагрузки:
systemctl is-active usbguardотвечаетactive.
Как защититься комплексно
- Обновляйте систему. Часть атак через USB эксплуатирует уязвимости драйверов, которые закрывают обновления.
- Работайте под обычным пользователем, а не администратором. Это ограничивает ущерб и от BadUSB, и от запущенного вручную файла.
- Держите резервные копии по правилу 3-2-1: если флешка принесёт шифровальщика, копия вне сети восстановит данные.
- Используйте антивирус с проверкой подключаемых носителей и не отключайте её.
- Обучайте сотрудников. «Найденная» флешка на парковке — классический приём социальной инженерии; её нельзя подключать к рабочему компьютеру.
Ключевые цифры
Источники: документация Microsoft, документация USBGuard и Red Hat.
| Угроза | Защита в Windows | Защита в Linux |
|---|---|---|
| Запуск вируса с флешки | Автозапуск выключен; антивирус проверяет носитель | Не запускать файлы вручную; ClamAV |
| Кража данных на флешку | Политика «Запретить запись» | USBGuard, монтирование только для чтения |
| Полный запрет накопителей | «Deny all access» или реестр Deny_All |
USBGuard без правила для класса mass-storage |
| BadUSB (поддельная клавиатура) | Блокировка экрана, EDR с запросом на новое устройство | USBGuard контролирует все классы устройств |
Источники: Microsoft Learn (Removable Storage Access), документация USBGuard.
Что это значит: наши выводы
- 1 хорошая новость
- 1 риск
- 1 за чем следить
- 1 что сделать
- Хорошая новостьАвтозапуск давно не угроза
Самый старый сценарий заражения с флешки закрыт по умолчанию: вирус не стартует сам, нужен клик пользователя.
- РискBadUSB обходит блокировку дисков
Устройство, прикинувшееся клавиатурой, работает, даже когда съёмные накопители запрещены: для системы это не диск.
- За чем следитьФизический доступ к портам
Любая защита бессильна, если злоумышленник подключает устройство к разблокированному компьютеру. Контролируйте порты и блокируйте экран.
- Что сделатьБелый список устройств
На рабочих машинах разрешите только нужные USB-устройства — политикой Windows или USBGuard в Linux.
Частые вопросы
Может ли флешка заразить компьютер, если я её не открывал?
Обычный накопитель — почти нет: автозапуск отключён, для старта вируса нужен клик. Но устройство BadUSB, выдающее себя за клавиатуру, действует сразу после подключения. Поэтому чужие USB не вставляют вообще.
Защищает ли антивирус от вредоносной флешки?
От вредоносных файлов на диске — да, если включена проверка съёмных носителей. От BadUSB антивирус обычно не защищает: формально это клавиатура, а не файл.
Как полностью отключить USB-порты?
Надёжнее всего — отключить USB-контроллер в BIOS/UEFI или использовать групповую политику и USBGuard. Правка службы USBSTOR в реестре ненадёжна, её не рекомендуют.
Безопасно ли заряжать телефон от чужого USB-порта?
Есть риск передачи данных через кабель (juice jacking). Используйте «кабель только для зарядки» или адаптер без линий данных, а на телефоне не разрешайте передачу данных неизвестному хосту.
Что делать с найденной флешкой?
Не подключать её к рабочему или личному компьютеру. Если нужно проверить — только на изолированной машине без сети и ценных данных, лучше из «живой» ОС.
Первоисточники
- Microsoft: Removable Storage Access (групповые политики)learn.microsoft.com
- USBGuard — официальная документацияusbguard.github.io
- Справочник правил USBGuard (usbguard-rules.conf)mankier.com
Материал подготовлен на основе документации Microsoft, USBGuard и Red Hat и актуален на дату обновления. Применяйте описанные меры только на своих компьютерах и в своей сети.
Источник: документация Microsoft и USBGuard