Pompem — это инструмент с открытым исходным кодом, предназначенный для автоматического поиска эксплоитов и уязвимостей в наиболее интересных ресурсах, их собирающих, и базах данных.
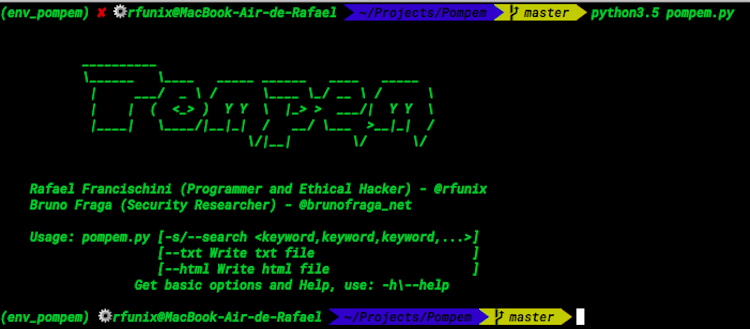
Инструмент разработан на Python, имеет продвинутый поиск, который поможет как исследователям, так и пентестерам при решении их задач. В текущей версии есть поддержка поиска в таких источниках, как:
- PacketStorm security;
- CXSecurity;
- ZeroDay;
- Vulners;
- National Vulnerability Database;
- WPScan Vulnerability Database.
Примеры запросов:
$ python pompem.py -s WordPress
$ python pompem.py -s Joomla --html
$ python pompem.py -s "Internet Explorer,joomla,wordpress" --html
$ python pompem.py -s FortiGate --txt
$ python pompem.py -s ssh,ftp,mysql
По результатам работы может быть сгенерирован либо txt-файл, либо HTML-страница.
[ad name=»Responbl»]
Автор: Rafael Francischini
URL: https://github.com/rfunix/Pompem
Система: Windows/Linux
Была ли статья полезной?
Оценок: 10, средняя: 4.3