Brute Force атака локального администратора Windows
Brute Force атака локального администратора Windows. Представленный сценарий localbrute.ps1 представляет собой простой инструмент грубой силы
Brute Force атака локального администратора Windows. Представленный сценарий localbrute.ps1 представляет собой простой инструмент грубой силы
PowerShell для пентестера: обратная оболочка Windows. Microsoft сделала PowerShell доступным для других платформ на базе .NET Core.
Burp Suite для пентестера: Репитер. Репитер - один из основных инструментов BurpSuite. В инструмент добавлено множество скрытых функций.
Шпаргалка по Msfvenom: Эксплуатация в Windows. Как использовать MsfVenom для создания всех типов полезных данных . Полезная нагрузка и ее типы.
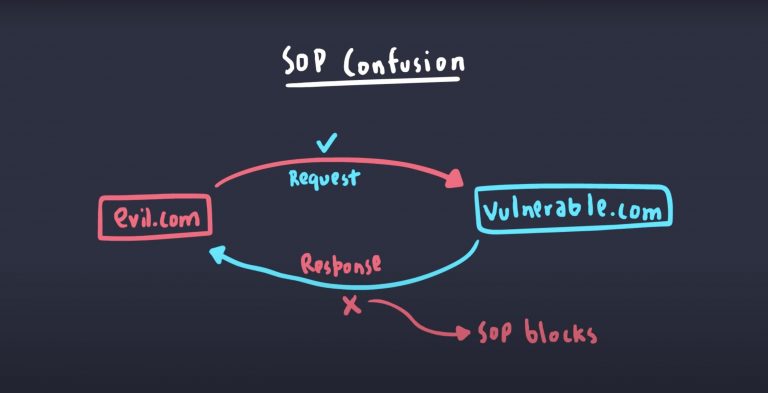
Понимание уязвимости CSRF (руководство для начинающих). CSRF -это очень серьезный и широко распространенный тип уязвимости,
Сканер портов в PowerShell (TCP / UDP). Мы рассмотрим минималистичный сканер портов в PowerShell (TCP / UDP). TCP и UDP в PowerShell
16 основных уязвимостей Active Directory. Обеспечение безопасности Active Directory - непростая задача. Требуются колоссальный уровень знаний.
Автоматизация перечисления и разведки Nmap. Приглашаем вас попробовать nmapAutomator и лично убедиться в его многочисленных преимуществах.
Как создать полную IP-карту вашей организации. Использование SecurityTrails SurfaceBrowser ™ дает вам четкое представление об IP-активах.
AutoRecon: инструмент для разведки сетей. AutoRecon зарекомендовал себя как отличный инструмент для проведения сетевой разведки.
Использование Nmap в Windows. Доступный для Windows, Linux, macOS и других ОС Nmap используется для сканирования сети, и поиска уязвимостей
Uniscan: сканер уязвимостей RFI, LFI и RCE. Uniscan - это простой сканер уязвимостей Remote File Include, Local File Include.
Памятка по Nmap - Справочное руководство. Эта шпаргалка по Nmap включает в себя все, от базовых методов сканирования хоста до сложных задач
Aquatone: средство проверки атаки на основе HTTP. Aquatone предлагает себя как хороший инструмент для управления поверхностью атаки.
Burp Suite для пентестера: HackBar. Ускорит все наши задачи по ручному вводу полезной нагрузки и будет работать с основными уязвимостями.
Практические советы по защите от программ-вымогателей. Они бесполезны, число жертв, пострадавших от программ-вымогателей, увеличивается
Как шпионить за чужими текстовыми сообщениями? Загляните в Minspy, если вам нужно приложение с хорошей репутацией, чтобы шпионить .
Netcat для Пентестера. Вы можете использовать Netcat для открытия TCP- и UDP-соединений между двумя компьютерами на любом порту.
Утилиты помогающие при охоте за багами. Чем быстрее и качественнее вы соберете информацию — тем больше шанс найти крутую багу,
Всеобъемлющее руководство по FUFF. В этой статье мы узнаем, как мы можем использовать ffuf, что означает «Fuzz Faster U Fool»,
Несколько способов захвата баннера. Захват баннера - первая и, по-видимому, самая важная фаза как в наступлении так и в обороне в тесте.....
Установка MODX CMS на Ubuntu. MODX cms написан на языке программирования PHP и поддерживает MySQL, MariaDB и Percona Server. Etomite CMS.
Пишем DDoS утилиту для Windows. Поиск уязвимых серверов. программу для эксплуатации уязвимости серверов Memcached. Формирование UDP
Руководство по тестированию SSH на проникновение. SSH-тесты на проникновение и некоторые инструменты , справочник руководств по безопасности
Компрометация хоста и повышение привилегии. В данной статье мы рассмотрим подделку серверных запросов (SSRF). изучить AlwaysInstallElevated.
Лучшие команды Nmap для сисадминов. Nmap - это сокращение от Network Mapper. Это инструмент безопасности для исследования сети,
WMI - пространства имен, классы и методы. Пространства имён. Класс WMI. Идиоматическое выражение. обновление. вложенных пространств имен/
Наступательный WMI - Основы (Часть 1). Базовое понимание Powershell определенно поможет читателю. Выполнение запросов WMI с помощью PShell
Захват машины сложности Insane с площадки Hack The Box. Технология WebSocket, уязвимость в приложении на Node.js. Осуществить захват машины
Обнаружение руткитов с помощью переменной LD_PRELOAD. Официально основной целью LD_PRELOAD является отладка функций в библиотеках дк